Sound Blaster: la tarjeta de sonido que puso música a nuestra infancia digital
 29 de julio de 2025

Hubo un tiempo en que los ordenadores eran mudos, silenciosos, como si estuvieran enfadados con el mundo o no tuvieran nada interesante que decir. A lo sumo, un triste bip monofónico salía del altavoz interno al encenderlos, como un bostezo electrónico. Y gracias, porque para muchos juegos de la época ese altavoz de la placa era el único intérprete disponible: chasquidos metálicos, pitidos que simulaban disparos y melodías reducidas al rango más pobre.
En aquella era prehistórica del audio digital, algunos pioneros se atrevieron a meter tarjetas de sonido en los PC. Una de las primeras fue la AdLib, canadiense ella, que usaba un chip Yamaha OPL2 para ofrecer síntesis FM. Sintetizar música, sí, pero con matices. Aquella tarjeta fue como pasar del ruido de una impresora matricial a una cinta de casete de los 40 Principales. Pero la AdLib, por rompedora que fuera, tenía una limitación importante: sólo podía generar sonidos, no reproducir muestras digitales. No podías escuchar una voz grabada, ni un disparo realista, ni el grito de un personaje pixelado, por ejemplo. Y entonces llegó Creative Labs, desde Singapur, y lo cambió todo.
La primera Sound Blaster apareció en 1989 y era, literalmente, una AdLib vitaminada. Compatible 100 % con los estándares de moda, pero además con capacidad para reproducir audio digitalizado, algo que en aquel momento sonaba (nunca mejor dicho) a ciencia ficción. Y como guinda, incluía un puerto de joystick integrado, lo que hacía que los adolescentes ya no tuvieran excusa para no jugar a Wing Commander como se debía.

Aquel movimiento fue brillante: Creative no sólo sacó una tarjeta mejor, sino que la hizo compatible con lo que ya existía, facilitando su adopción por desarrolladores y usuarios. En muy poco tiempo, Sound Blaster se convirtió en el estándar de facto del sonido para PC. Si un juego era serio, tenía que soportarla. Y si no la tenías, te sentías medio cojo.
Los años noventa fueron el reinado absoluto de la familia Sound Blaster. La Pro, la 16, la AWE32, la AWE64…, cada una mejoraba a la anterior con más canales, más calidad, más memoria para soundfonts, en general, más cacharrería para que los juegos sonaran a gloria. Aquellos que recuerden el salto de un Commander Keen en speaker a un Doom con música MIDI y efectos PCM sabrán de lo que hablamos. Era como pasar de una maqueta a una película de verdad.

Eso sí, instalar una de estas tarjetas no era tarea para cobardes. Había que lidiar con puertos I/O, canales DMA, las IRQ que se peleaban con la controladora IDE o con el módem de 14,4 kbps. Te pasabas más tiempo configurando el autoexec.bat y el config.sys que jugando. Pero cuando lo conseguías… Escuchar la voz digitalizada de Guybrush Threepwood en Monkey Island o el rugido de una ametralladora en Duke Nukem 3D valía cada minuto perdido.
El impacto fue tal que, hasta en la demoscene, la Sound Blaster se convirtió en pieza clave. Los ficheros MOD, la música tracker, las demos de 64K que metían tecno ochentero con sincronización visual…, todo se apoyaba en esa tarjeta, en esa capacidad de reproducir samples a distintos tonos, en ese chip que parecía sacado de una radio pirata del futuro.

Pero todo reinado llega a su fin. Con la llegada de Windows 95 y DirectSound, muchas cosas cambiaron. El sistema operativo empezó a abstraer el hardware, los fabricantes de placas base comenzaron a integrar audio suficientemente bueno y la necesidad de comprarse una tarjeta dedicada fue desvaneciéndose. Creative resistió durante años con las gamas Audigy y X-Fi, incluso flirteando con los jugadores hardcore con latencias bajas y efectos envolventes, pero el mercado ya no era el mismo.
Hoy en día, las Sound Blaster viven en el recuerdo, en los foros de retrohardware, en los emuladores como DOSBox y en los corazoncitos de quienes alguna vez escuchamos por primera vez una voz digitalizada en un PC y dijimos «¡esto habla!». Algunos entusiastas aún las usan para revivir máquinas antiguas y jugar como en los viejos tiempos, con drivers que hay que buscar en disquetes, en páginas abandonware, o en archivos ZIP con nombres como sb16drv.zip.

La Sound Blaster no fue sólo una tarjeta de sonido, fue la primera vez que un PC tuvo alma, que dejó de ser un robot mudo y se convirtió en una máquina capaz de emocionar. Nos enseñó que los bits también pueden cantar. Y eso, para quienes lo vivimos, es un algo que ya no se olvida.
 Escrito en la categoría Cacharros antiguos, Mundo retro |
 Etiquetas: creative labs, retro, sonido, sound blaster, tarjeta | 8 comentarios »
ALT+255, ANSI.SYS y otros secretos del AUTOEXEC.BAT que nos hacían poderosos
22 de julio de 2025
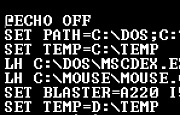
Hubo una época en la que encender un PC era un ritual. No bastaba con apretar el botón y esperar, había que afinar el sistema operativo como quien templa las cuerdas de una guitarra desafinada por la humedad. El verdadero usuario de MS-DOS, el que tenía cicatrices de guerra en forma de sectores dañados, conocía el alma de su máquina: el dúo dinámico formado por AUTOEXEC.BAT y CONFIG.SYS. Y dentro de ese templo de inicializaciones místicas, se escondían pequeños conjuros oscuros, secretos que hoy suenan a hechizos: ANSI.SYS, ALT+255, PROMPT, CTTY, LH, DEVICEHIGH, etcétera.
ANSI.SYS era el chaleco de lentejuelas de MS-DOS. Cargándolo desde CONFIG.SYS, uno podía usar secuencias ANSI para decorar la consola con colores, mover el cursor, crear menús interactivos y —aquí viene lo jugoso— redefinir teclas. Con una línea bien puesta en el AUTOEXEC.BAT podías hacer que, por ejemplo, pulsar F1 lanzara QBasic, o que al pulsar la tecla X se abriera Norton Commander como si fuera magia. Más de uno se creyó un hacker por conseguir que al escribir «hola» se ejecutara un DIR /P. El efecto era tan espectacular para la época que en el instituto te convertías en el gurú informático si sabías hacer algo así, aunque fuera copiado de una revista.
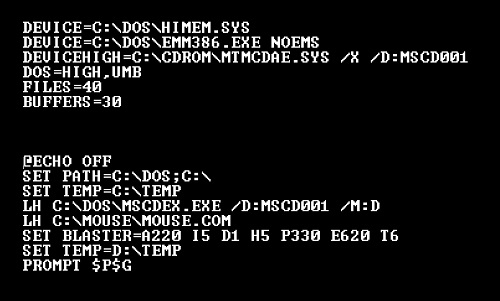
AUTOEXEC.BAT consistía, en el fondo, en algo así como tu pequeño manifiesto personal. Desde ahí lanzabas los TSR (residentes en memoria), ajustabas la ruta del sistema, cargabas el teclado en español, dabas un poco de amor a la tarjeta de sonido con sus variables de entorno y, si eras un poco canalla, ponías un ECHO con mensajes intimidatorios al arrancar: «Sistema encriptado. Acceso restringido. FBI monitoring active». Le daba ese toque Matrix antes de que Matrix existiera.
Aquel ecosistema de pantallas negras y texto parpadeante era todo menos amigable, pero también era infinitamente moldeable. No tenías un entorno gráfico que hiciera el trabajo sucio por ti: tenías que pelear con la máquina. Y en esa pelea, el que sabía usar ANSI.SYS, el que conocía los códigos ALT, el que recitaba de memoria la diferencia entre SET BLASTER y SET PATH era un dios menor del instituto, una suerte de chamán digital que podía hacer cosas que parecían brujería.
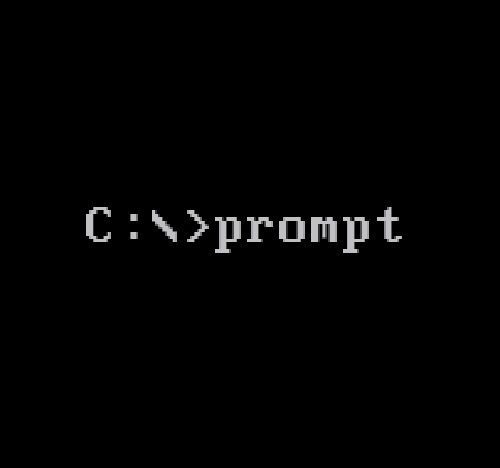
Y si AUTOEXEC.BAT era tu carta de presentación ante el sistema, el comando PROMPT era el marco dorado que la adornaba. Con PROMPT podías modificar el aspecto de la línea de comandos a voluntad: mostrar la hora, el directorio actual, el número de unidad e incluso insertar colores si jugabas bien tus cartas con ANSI.SYS. Pero el verdadero arte estaba en poner mensajes personalizados que aparecían como si fueran parte del sistema. ¿Quién no tuvo alguna vez un PROMPT que decía algo como [SISTEMA SEGURO C:\>] o [\u@\h \w]\$ (intentando emular bash antes de que supiéramos qué era bash)? Eran tiempos en los que maquillar el mensaje del DOS era una forma legítima de expresarte, como tunear una Vespa con calaveras y luces verdes.
Luego estaba CTTY, un comando tan oscuro como potente. Cambiaba el dispositivo de entrada y salida del sistema. Lo que en la práctica significaba que, si lo sabías usar bien (o mal), podías bloquear el teclado, redirigir la consola a otro puerto o incluso dejar el sistema mudo e inservible si te pasabas de listo. Muchos bromistas de aula de informática jugaban a poner CTTY NUL en un AUTOEXEC.BAT ajeno y luego observaban cómo la víctima reiniciaba su PC solo para encontrarse con una pantalla negra y la impotencia absoluta. Era una forma de guerra fría con BIOS y disquetes como armas.
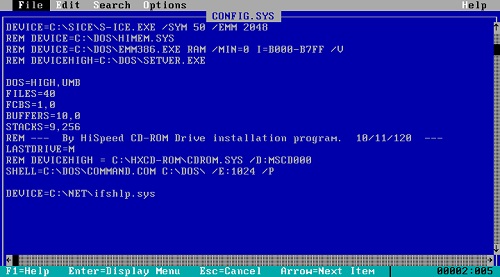
Los comandos LH y DEVICEHIGH eran los favoritos de los que se tomaban la optimización como un deporte olímpico. El objetivo era claro: liberar memoria convencional. Porque en los noventa, tener 640 KB libres era como tener un ático en Manhattan. Cualquier programa TSR que se pudiera cargar en la memoria alta era una victoria. Juegos como Doom, Monkey Island o Dark Forces exigían su trozo exacto de memoria convencional, ni un byte más ni uno menos. Y tú, con tu editor de texto y tus horas de ensayo y error, conseguías milagros. A veces, lograr ejecutar un juego requería una coreografía perfecta entre DEVICEHIGH, HIMEM.SYS, EMM386.EXE y una plegaria al dios de los registros segmentados.
Y, como no, estaba el truco sucio por excelencia: ALT+255. Una pulsación arcana que introducía un carácter ASCII invisible (el carácter 255, espacio sin romper). ¿Para qué? Para ponerle nombre a directorios o archivos que parecían vacíos o que no podías borrar fácilmente desde la línea de comandos. Un clásico: crear una carpeta llamada sólo con ese carácter y comprobar cómo el sistema se volvía loco al intentar acceder. Un truco barato pero eficaz para esconder juegos, fotografías «interesantes« o simplemente vacilar al compañero de turno.
Hoy todo eso ha desaparecido. Los sistemas operativos arrancan solos, se configuran solos, se actualizan solos y casi piensan solos. Pero con ello hemos perdido también esa sensación de control absoluto, de entender lo que ocurría bajo el capó, de meter las manos en la grasa del sistema operativo. Porque, reconozcámoslo, nunca te sentiste más poderoso que la primera vez que hiciste que tu PC dijera «Bienvenido, Pepito» al arrancar. Aunque fuera con un simple ECHO.
Escrito en la categoría Historias, Mundo retro, Zona friqui |
Etiquetas: autoexec.bat, config.sys, ms-dos, retro, trucos | 10 comentarios »
Fotolog: el origen de las redes sociales visuales
30 de junio de 2025
Antes de Instagram, antes de TikTok, hubo un sitio que revolucionó la forma de compartir fotos en Internet: Fotolog. Para muchos, fue la primera experiencia real de «red social» enfocada en imágenes, un lugar donde subir una foto diaria y recibir comentarios se convirtió en todo un ritual. Vamos a recordar la historia de esta pionera plataforma que marcó a una generación.
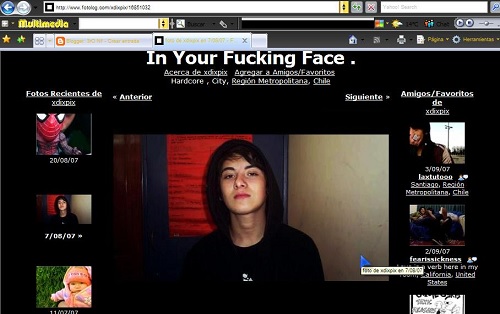
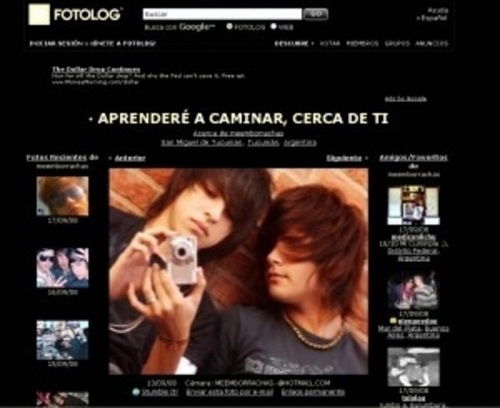
Fotolog fue creada en 2002 por Scott Heiferman —quien más tarde cofundaría Meetup—, Adam Seifer y una tercera persona conocida solo como Spike. En sus inicios, la idea era simple: ofrecer a los usuarios la posibilidad de compartir una única foto al día acompañada de un breve texto. Ese límite diario incentivaba la creatividad y el cuidado en lo que se compartía. La interfaz era muy básica, pero efectiva, y consistía en una foto grande, comentarios en lista y un perfil que acumulaba esas instantáneas como si fueran una especie de diario visual.
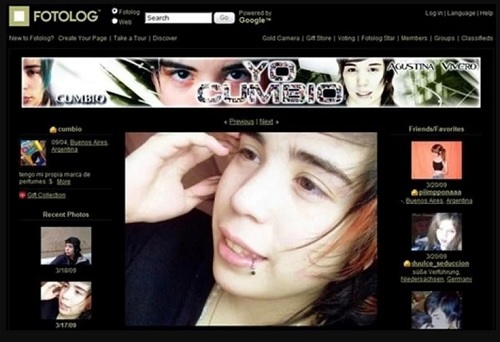
Aunque nació en Estados Unidos, Fotolog encontró su público más apasionado en Latinoamérica, especialmente en países como Argentina, Chile, Perú y México. En la primera década del siglo XXI, cuando las conexiones eran lentas y los smartphones aún no eran masivos, Fotolog se convirtió en un refugio social para millones de jóvenes. El concepto de «foto del día» generó toda una cultura: instantáneas con filtros caseros, selfis improvisados, paisajes, amigos, fiestas y hasta poesías visuales. Los usuarios se volcaban en comentar y formar comunidades en una red social mucho más personal y menos viral que las actuales.
La esencia de Fotolog estaba en su simplicidad y en ese límite de una foto diaria, que hacía que cada imagen fuera especial y pensada. No existían los likes de hoy, sino comentarios que creaban verdaderas conexiones entre usuarios. Su diseño minimalista ponía a la fotografía como protagonista y estaba optimizado para las lentas conexiones de la época, algo crucial en tiempos de módems dial-up.
Con la llegada de Facebook en 2006 y, sobre todo, de Instagram en 2010, Fotolog empezó a perder usuarios rápidamente. La nueva generación quería subir varias fotos al día, etiquetar amigos, usar filtros sofisticados y compartir en tiempo real desde el móvil. Fotolog intentó modernizarse, lanzó una app y nuevas funcionalidades, pero nunca recuperó su posición.
El 20 de junio de 2007, Fotolog puso a prueba una nueva interfaz en desarrollo, aplicándosela a las páginas de los usuarios. Poco después sufrió un inesperado fallo, lo que provocó que el servicio se encontrara suspendido durante aproximadamente un día. Al volver, el sistema de libro de visitas (guestbook) se encontraba deshabilitado por un error en la rutina del software de respaldo. La poca comunicación entre los administradores y los usuarios, sumado al descontento, provocó la aparición de grupos de protesta. El martes 10 de julio, los libros de visita volvieron a la normalidad, con la pérdida de los mensajes del día del error de sistema.
En enero de 2011, Hi-Media tomó la decisión de despedir a los Administradores de Nueva York y cerrar sus oficinas, para hacerse cargo de la web directamente desde Francia. Para contrarrestar esa mencionada decadencia, Fotolog cambió radicalmente su diseño en febrero de 2012, pero ese diseño jamás se adecuó a lo que era el sitio originalmente. Además, nunca dejó de tener errores y defectos, fallos técnicos y desaparición de comentarios.
Finalmente, en 2016 cerró sus puertas, dejando atrás un legado nostálgico que aún muchos recuerdan con cariño.
Fotolog fue un laboratorio social donde se experimentó con la fotografía digital y la interacción online antes del bum de las redes sociales. Nos enseñó que la vida puede contarse en imágenes y que compartir momentos, aunque sea uno al día, puede crear comunidades reales. Para muchos, Fotolog fue la primera red social auténtica, la «madre» de Instagram y compañía. Y su simpleza sigue siendo un ejemplo que seguir en un mundo saturado de contenido.
Escrito en la categoría Internet, Mundo retro |
Etiquetas: fotolog, historia, red social, web | 2 comentarios »
La estética del caos: cuando el «malware» hacía arte pixelado
17 de junio de 2025
Hubo una época en la que los virus informáticos no querían tu dinero ni tus contraseñas. Querían tu atención. En los ochenta y noventa, cuando la informática personal todavía tenía algo de alquimia y mucho de rebeldía, el malware era más bien una forma de expresión, un acto de presencia artística en un entorno nuevo: el sistema operativo. No eran tanto armas como manifiestos. Y si te infectaban, lo sabías, porque te lo mostraban en pantalla con fuegos artificiales, poesía, calaveras ASCII o fondos que se derretían ante tus ojos.
Uno de los ejemplos más famosos fue ‘Cascade‘, un virus de los años ochenta que infectaba archivos .COM en MS-DOS. No se limitaba a replicarse como un parásito silencioso, no. Sus autores lo diseñaron para que las letras del texto en pantalla empezaran a caer como gotas de agua en una animación hipnótica que parecía sacada de una demo de la escena. Lo técnico se mezclaba con lo estético. El mensaje era claro: «Estoy aquí. Mírame».
Otro clásico de la estética viral fue ‘Crash‘, que mostraba una animación de una explosión en pantalla, como si el PC hubiera detonado desde dentro. ‘Hymn‘, en cambio, recitaba una especie de poesía sombría en bucle, con frases como «Your computer is singing its last hymn» antes de apagarse para siempre. Incluso el infame ‘Happy99‘, más bromista, desplegaba fuegos artificiales ASCII con sonidos de PC speaker, en plena efervescencia festiva. Todo un malware jocoso.
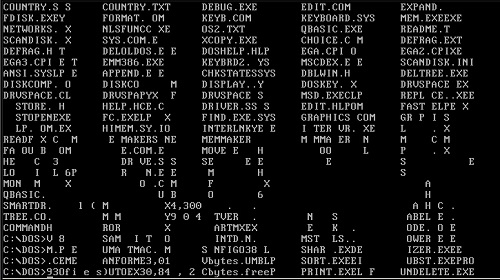
En estos casos, el malware era una firma digital, un grafiti de bits que dejaba su huella no para extorsionar, sino para exhibir. Su propósito no era robar datos ni minar criptomonedas, sino provocar una reacción: miedo, asombro, risa nerviosa. Eran pequeños actos de vandalismo artístico, en un mundo aún no completamente privatizado por los antivirus y los firewalls. Casi como la demoscene, pero con malas intenciones y sin invitación.
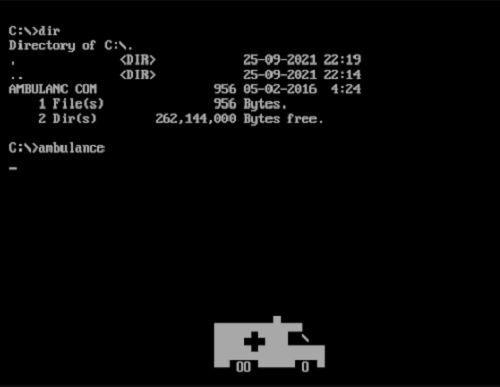
Y no podemos olvidarnos de Ambulance, una joya del malware performativo de los años 90. Este virus, tras cierto número de ejecuciones, lanzaba en pantalla una animación absolutamente ridícula —y gloriosa—: un coche de ambulancia en arte ASCII cruzando la parte inferior del monitor, acompañado por una secuencia de pitidos chirriantes en el altavoz de PC que imitaban una sirena. Nada de ocultarse entre sectores del disco o inyectar ficheros DLL en la RAM: Ambulance quería que lo vieras, que lo escucharas, que supieras que había estado allí. Era absurdo, teatral y completamente inútil en términos de daño real. Pero en eso residía su encanto: en su voluntad de espectáculo, en su deseo de ser recordado no por lo que rompía, sino por lo que gritaba.
Hoy, los virus son silenciosos, asépticos y anónimos. Se esconden en macros de Excel y puertas traseras sin pantalla. Su fin es monetario, su forma, invisible. El malware ya no quiere ser visto: quiere ser ignorado, desapercibido, eficaz. La estética se sacrificó en el altar de la monetización. El caos ya no necesita llamar la atención; solo necesita una transferencia bancaria en bitcoins.
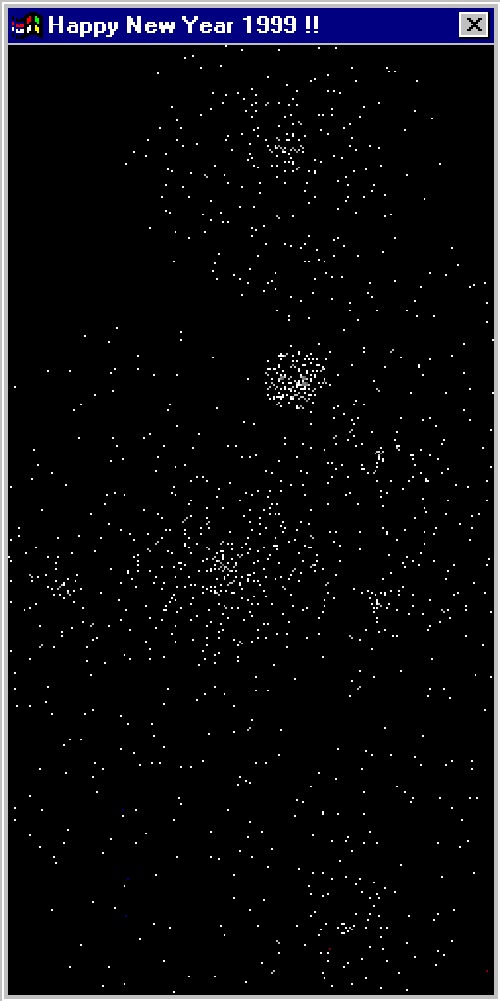
Pero hay algo romántico en aquellos tiempos primitivos, cuando el desorden digital venía acompañado de fuegos artificiales y versos melancólicos. Cuando el mal se tomaba la molestia de tener un estilo. Y aunque entonces odiáramos ver nuestra pantalla derretirse por culpa de un joven con talento y pocas reglas, hoy, en el fondo, echamos de menos esa estética del caos.
Escrito en la categoría Historias, Mundo retro, Underground |
Etiquetas: malware, retro, virus | 1 comentario »
Desarrollo en MicroPython para Raspberry Pi Pico
16 de junio de 2025

El autor de este humilde blog se complace en presentarles su libro ‘Desarrollo en MicroPython para Raspberry Pi Pico‘, una obra de consulta y aprendizaje ideal para todos aquellos que se quieran iniciar o deseen profundizar en la programación de placas microcontroladoras Raspberry Pi Pico en lenguaje MicroPython.
Raspberry Pi Pico es una placa microcontroladora de desarrollo de bajo costo fabricada por Raspberry Pi Foundation, un circuito integrado programable, capaz de ejecutar las órdenes grabadas en su memoria. Pico ofrece un rendimiento sólido para una variedad de aplicaciones de hardware de bajo consumo, por lo que puede ser dedicada a una amplia gama de proyectos, desde sistemas embebidos simples hasta dispositivos IoT (Internet of Things, o Internet de las cosas) más complejos.
Python es un lenguaje de programación interpretado simple, de propósito general y orientado a objetos. Además, es también de código abierto. Por su lado, MicroPython es una implementación ágil y eficiente de Python 3.0 —su última versión mayor, por el momento— que incluye un pequeño subconjunto de las bibliotecas estándar del lenguaje padre, la sintaxis y funcionalidad completa, y que, además, está optimizado para ejecutarse en microcontroladores y en entornos restringidos, como en el interior de Raspberry Pi Pico, entre otros.
Con el libro ‘Desarrollo en MicroPython para Raspberry Pi Pico’ aprenderás de una forma sencilla e intuitiva cómo programar una tarjeta Pico o Pico W (o sus hermanas mayores, Pico 2 y Pico 2 W) para que haga lo que tú quieras. Las posibilidades son infinitas, desde un sensor ultrasónico para detectar presencia hasta un servidor web para tus proyectos o una sonda de temperatura Bluetooth, pasando por controlar una pantalla de segmentos, una impresora térmica, un panel LCD o un motor de corriente continua. ¡Y mil cosas más!
Estás ante el manual de programación en MicroPython para Raspberry Pi Pico en español más completo del mercado. Cuenta con 377 páginas, fotografías, esquemas gráficos, ejemplos de código fuente y aplicaciones prácticas:
- Explicaciones detalladas, amenas y muy completas de todas y cada una de las características de la tarjeta Raspberry Pi Pico y de sus componentes, así como del lenguaje MicroPython.
- Infinidad de ejemplos prácticos de código fuente en MicroPython que sirven de explicación a cada uno de los capítulos, epígrafes y apéndices de información contenida en el libro.
- Rigurosos esquemas de conexión que explican los pormenores de la interacción de Raspberry Pi Pico con elementos externos, cables, pinzas, placas protboard, placas de pruebas, etcétera.
- Descripción minuciosa de proyectos completos de aplicación con fotografías, código fuente, explicaciones, conexiones y hojas de especificaciones de componentes.
Disponible, en Amazon, en dos formatos, a saber: Tabla blanda y versión Kindle.
CONTENIDO GENERAL DE CAPÍTULOS PRINCIPALES.
CAPÍTULO I • LA PLACA RASPBERRY PI PICO.
CAPÍTULO II • PROGRAMANDO PICO.
CAPÍTULO III • LENGUAJE PYTHON PARA PRINCIPIANTES.
CAPÍTULO IV • ¡HOLA, MUNDO!
CAPÍTULO V • LOS PINES DE PICO, QUÉ PODEMOS CONECTAR EN ELLOS Y CÓMO HACERLO.
CAPÍTULO VI • DESARROLLO BÁSICO DE APLICACIONES PRÁCTICAS.
CAPÍTULO VII • MÁS SOBRE LOS PINES DE PICO: EL MÓDULO machine y LAS CLASES Pin Y Signal.
CAPÍTULO VIII • ENTRADAS Y SALIDAS ANALÓGICAS: LAS CLASES ADC Y PWM.
CAPÍTULO IX • COMUNICACIÓN SERIE DÚPLEX: UART Y USART.
CAPÍTULO X • PROTOCOLO SERIE SÍNCRONO PARA PERIFÉRICOS: SPI.
CAPÍTULO XI • EL PROTOCOLO SERIE DE DOS HILOS: I2C.
CAPÍTULO XII • EL PROTOCOLO SERIE PARA AUDIO DIGITAL: I2S.
CAPÍTULO XIII • CONEXIÓN WI-FI CON RASPBERRY PI PICO W.
CAPÍTULO XIV • RASPBERRY PI PICO W Y CONEXIONES BLUETOOTH.
CAPÍTULO XV • IMPLEMENTANDO RASPBERRY PI PICO COMO DISPOSITIVO USB.
CAPÍTULO XVI • CONTROLANDO LOS TIEMPOS: LAS CLASES RTC, Timer y WDT del módulo machine.
CAPÍTULO XVII • EL SISTEMA DE ARCHIVOS LOCAL DE RASPBERRY PI PICO.
CAPÍTULO XVIII • NEOPIXEL.
CAPÍTULO XIX • FUNCIONES ESPECÍFICAS DE RASPBERRY PI PICO: EL MÓDULO rp2.
APÉNDICE A • ENTORNO DE PROGRAMACIÓN REPL.
APÉNDICE B • REFERENCIA DEL LENGUAJE PYTHON.
APÉNDICE C • SECUENCIAS DE ESCAPE.
APÉNDICE D • COMPILAR MICROPYTHON.
APÉNDICE E • RASPBERRY PI PICO|PICO W FRENTE A RASPBERRY PI PICO 2|PICO 2 W.
APÉNDICE F • ECONOMIZAR MEMORIA A LA HORA DE PROGRAMAR.
APÉNDICE G • DEPURACIÓN CON RASPBERRY PI PICO.
APÉNDICE H • CÓDIGOS DE ERROR DE PYTHON.
APÉNDICE I • ESCRIBIR BUENOS MANEJADORES DE INTERRUPCCIONES.
¡Disfrútalo, y a desarrollar para Raspberry Pi Pico!
Escrito en la categoría Desarrollo, Zona friqui |
Etiquetas: Desarrollo, jonathan préstamo rodríguez, manual, micropython, programación, python, raspberry pi, raspberry pi pico | No hay comentarios »