Entradas de la categoría ‘Historias’
«Flippy disks», el negocio de la venta de agujeros para disquetes
Cuando pensamos en las grandes innovaciones de la informática clásica solemos imaginar microprocesadores cada vez más rápidos, discos duros con capacidades que entonces parecían imposibles o tarjetas gráficas capaces de poner más colores y píxeles en pantalla. Sin embargo, durante los años ochenta existió otra clase de innovación bastante menos sofisticada que podía duplicar, al menos en determinadas máquinas, la capacidad útil de nuestros disquetes. La tecnología necesaria no podía ser más sencilla: hacer una muesca adicional en un trozo de plástico. Y no se trataba simplemente de una chapuza doméstica, porque llegó a existir una pequeña industria dedicada a fabricar herramientas cuya única misión consistía en practicar ese corte exactamente en el lugar adecuado.
Para entender por qué aquello funcionaba hay que regresar a la época de los disquetes flexibles de 5¼ pulgadas. Ordenadores como el Commodore 64, el Apple II y otros muchos sistemas domésticos utilizaban unidades que, en determinados modelos, disponían de una sola cabeza de lectura y escritura. Eso significaba que la unidad únicamente podía acceder a una de las superficies magnéticas del disco mientras este se encontraba introducido en su posición normal. Si queríamos utilizar la otra cara, la cabeza no podía desplazarse mágicamente hasta ella porque, sencillamente, no había una segunda cabeza al otro lado.
Dentro de la funda cuadrada de un disquete de 5¼ pulgadas había un disco circular flexible, normalmente fabricado con una base de poliéster y recubierto con material magnético. Aunque un disquete se comercializase como single sided, o de una sola cara, físicamente existía otra superficie magnética al otro lado. Ello no significaba necesariamente que el fabricante hubiese probado y certificado esa segunda superficie para almacenar datos con la misma fiabilidad, pero sí abría una posibilidad bastante evidente para cualquiera que se parase a pensar cómo funcionaba la unidad, ya que, si la cabeza sólo podía acceder a una cara, quizá bastaba con sacar el disco, darle la vuelta y volver a introducirlo.
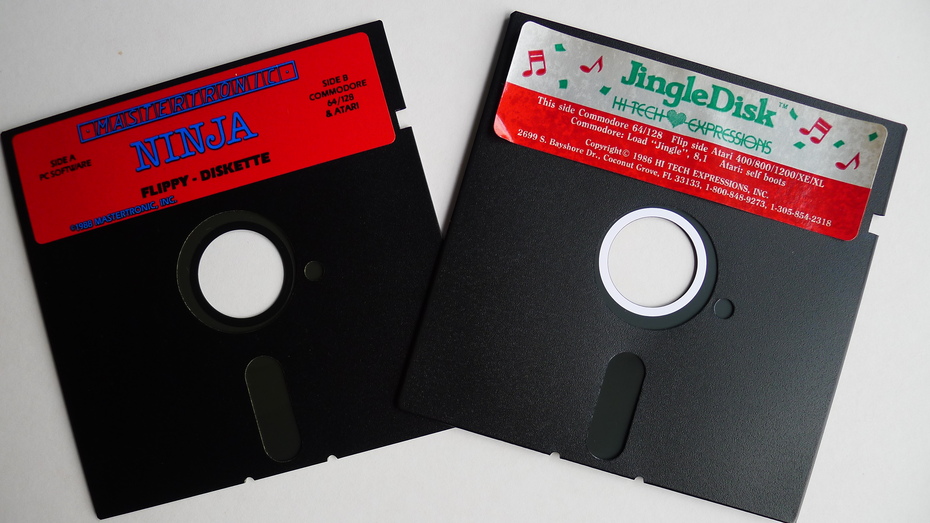
Eso fue exactamente lo que empezaron a hacer muchos usuarios. Una vez llena la primera cara, extraían el disquete, lo giraban físicamente e intentaban utilizar la superficie posterior como si se tratase de otro disco completamente diferente. Desde el punto de vista magnético, la idea tenía sentido, pero existía un pequeño inconveniente mecánico. Las unidades de 5¼ pulgadas no se limitaban a leer el material magnético, sino que también utilizaban determinadas características de la funda exterior para saber cómo tratar el soporte que acababa de introducir el usuario.
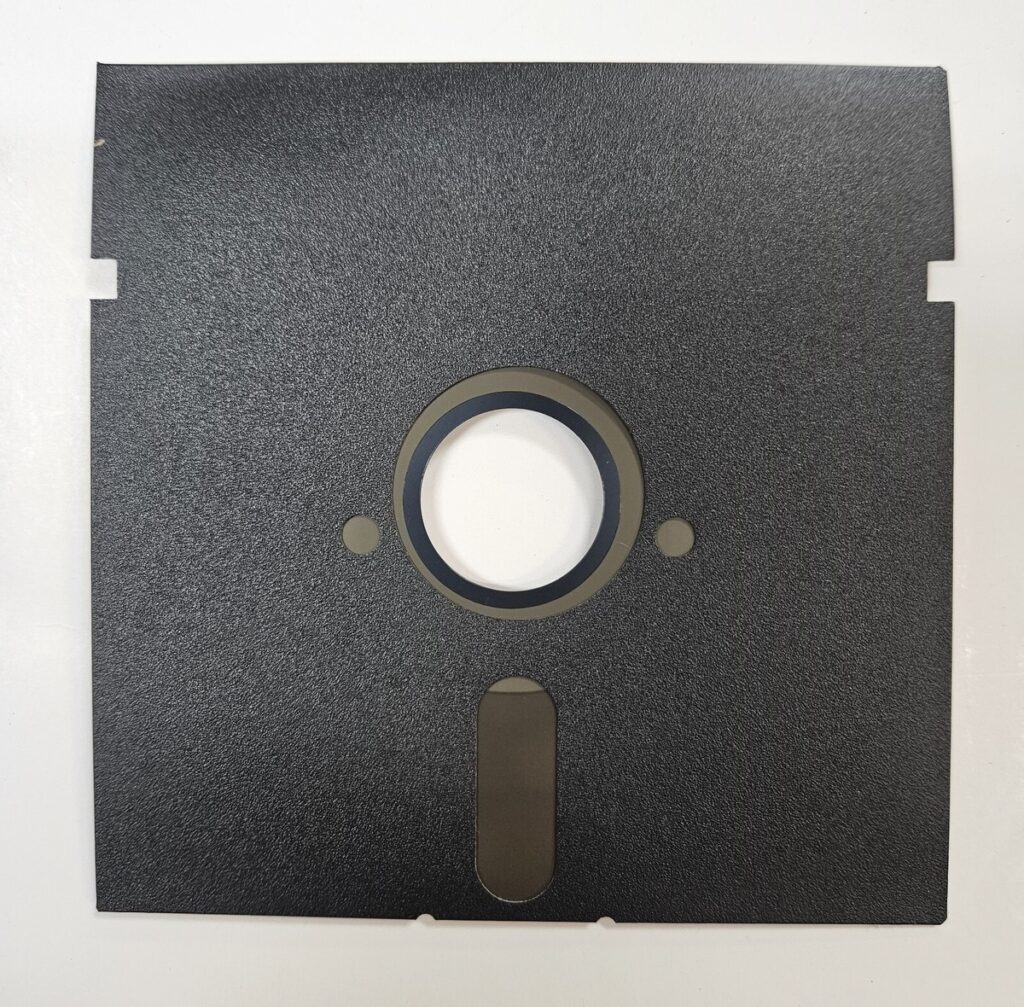
Además de la gran abertura central y de la ventana longitudinal por la que la cabeza entraba en contacto con la superficie magnética, los disquetes podían incorporar otras referencias físicas. Una de las más importantes para esta historia era la muesca lateral utilizada por el mecanismo de protección contra escritura. Dependiendo del diseño de la unidad, la presencia o ausencia de esa abertura indicaba si estaba permitido modificar el contenido del disco. Cuando se daba la vuelta al soporte, la muesca original quedaba en el lado contrario y dejaba de encontrarse donde la unidad esperaba verla.
La solución consistió en practicar otra muesca en posición simétrica. De esta manera, al girar físicamente el disquete, la unidad volvía a encontrar la abertura en el lugar adecuado y permitía escribir sobre la segunda superficie. La modificación no aumentaba la densidad del soporte, no alteraba electrónicamente la unidad y tampoco activaba ninguna característica oculta del material magnético; simplemente engañaba a un mecanismo de detección extraordinariamente sencillo para permitir que el disco fuese utilizado en una orientación para la que su funda no había sido preparada originalmente.
Así nacieron los llamados flippy disks, cuyo nombre describía perfectamente su funcionamiento. Cuando una cara estaba llena, el usuario sacaba el disquete, le daba la vuelta —flip— y continuaba utilizando la otra superficie. En las máquinas compatibles, cada cara podía tratarse prácticamente como un disco independiente, de modo que un sencillo corte en la carcasa permitía obtener aproximadamente el doble de almacenamiento aprovechable.
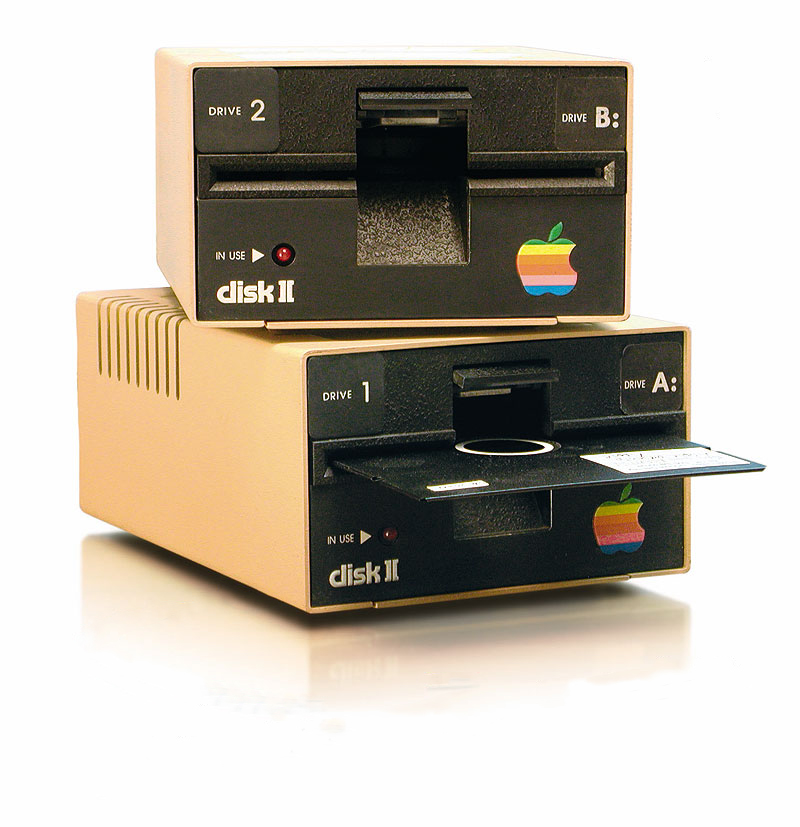
Uno de los sistemas en los que esta práctica se hizo especialmente popular fue Commodore 64 con su unidad Commodore 1541. Un disquete formateado normalmente por la 1541 podía almacenar alrededor de 170 KB por cara, de manera que convertirlo en flippy permitía disponer de dos superficies independientes y superar los 300 KB de capacidad total. Visto desde un ordenador actual parece una cantidad ridícula, pero en aquella época 170 KB podían contener numerosos programas, documentos, partidas guardadas o una colección considerable de pequeños archivos.
La 1541, además, tenía una característica que facilitaba considerablemente el truco. Algunas unidades de disquete utilizaban el denominado agujero de índice, una perforación de referencia que, junto con un sensor de la unidad, permitía conocer la posición angular del disco durante su rotación. En sistemas que dependían de este mecanismo, darle la vuelta al soporte podía provocar problemas porque la geometría de las perforaciones dejaba de coincidir con la posición esperada. El sistema utilizado por la unidad Commodore 1541 no dependía de ese agujero de índice de la misma manera, ya que obtenía la sincronización necesaria a partir de la información grabada magnéticamente en las pistas. Aquello convertía a la unidad de Commodore en una candidata especialmente apropiada para utilizar discos invertidos.
La famosa muesca lateral, por su parte, tenía una función mucho más sencilla de lo que podría sugerir el truco, y es que estaba relacionada con la protección contra escritura. En muchos disquetes de 5¼, la unidad detectaba aquella abertura para determinar si podía grabar información. Si el usuario quería proteger el contenido, había de cubrir la muesca con una pequeña pegatina opaca, evitando así que la unidad autorizase operaciones de escritura. Al darle la vuelta al disquete, la abertura original dejaba de estar en la posición esperada, por lo que crear una segunda muesca simétrica permitía recuperar la posibilidad de escribir en la cara invertida.
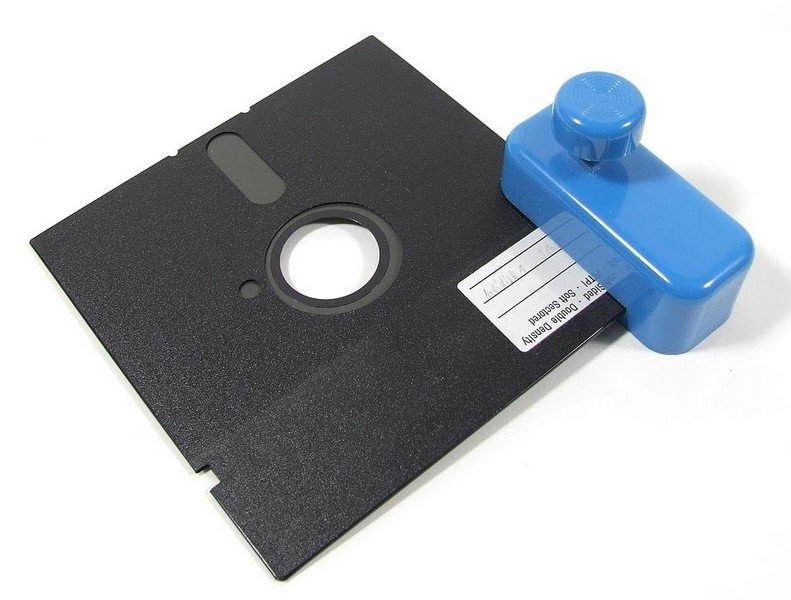
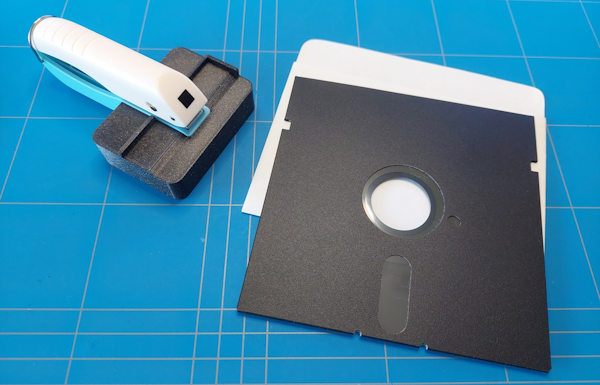
Como ocurre con casi cualquier truco informático suficientemente popular, alguien terminó viendo una oportunidad comercial. Aparecieron herramientas diseñadas específicamente para convertir disquetes normales en flippy disks, conocidas habitualmente como disk notchers o diskette notchers. Su aspecto recordaba a una mezcla entre unos alicates, una grapadora y una perforadora de oficina. El usuario introducía el borde del disquete, apretaba la herramienta y esta retiraba un pequeño fragmento de plástico exactamente en la posición necesaria. No había electrónica, motores, circuitos ni ninguna clase de comunicación con el ordenador. Era, en esencia, un sacabocados especialmente preciso para disquetes.
Naturalmente, los propietarios de ordenadores domésticos de los años ochenta tampoco eran conocidos por comprar un accesorio especializado cuando el mismo resultado podía conseguirse con lo que hubiera por casa. Las perforadoras comerciales convivieron con toda clase de soluciones artesanales, y tijeras, cúteres, perforadoras de cuero, pequeñas limas, alicates modificados y plantillas caseras terminaron utilizándose para fabricar flippy disks. Un procedimiento bastante lógico consistía en tomar otro disco como referencia, marcar cuidadosamente la posición equivalente en el lado contrario y retirar una pequeña sección de la funda.
Había que hacerlo con cierto cuidado, porque dentro de aquella aparentemente robusta carcasa de plástico se encontraba una superficie magnética bastante más delicada. Un corte excesivamente profundo podía alcanzar el disco propiamente dicho, y dejar pequeños restos de plástico dentro de la funda tampoco era una idea particularmente buena. El soporte giraba a varios cientos de revoluciones por minuto y la cabeza trabajaba muy cerca de su superficie, así que introducir fragmentos de plástico, polvo o suciedad podía convertir un intento de ahorrar dinero en una excelente forma de destruir datos. Aun así, muchos usuarios adquirieron bastante práctica y algunos discos modificados artesanalmente presentaban un acabado sorprendentemente limpio. Otros parecían haber sido abiertos con los dientes, pero mientras la muesca estuviera aproximadamente en el lugar correcto podían funcionar exactamente igual.
La cuestión más discutible era si la segunda cara de un disquete vendido como de una sola cara resultaba realmente tan fiable como la primera. Que existiese material magnético por ambos lados no significaba necesariamente que las dos superficies hubieran pasado los mismos controles de calidad. La industria distinguía entre soportes single sided y double sided, y un fabricante podía certificar únicamente la superficie destinada oficialmente a almacenar información. La cara posterior podía funcionar perfectamente, presentar algunos defectos o empezar a producir errores después de cierto tiempo.
En la práctica, muchos usuarios comprobaron que una gran cantidad de discos de una cara podían formatearse y utilizarse por ambos lados sin ningún problema aparente. Aquello alimentó durante años la discusión sobre hasta qué punto existían diferencias reales entre determinados modelos comercializados como de una o de dos caras. La respuesta dependía del fabricante, de la época, del proceso de producción y de los controles de calidad aplicados. No era correcto asumir que todos los disquetes de una cara eran simplemente modelos de doble cara vendidos más baratos, pero tampoco era raro encontrar unidades cuya segunda superficie funcionaba sin inconvenientes.
La filosofía doméstica solía ser bastante pragmática: si la segunda cara podía formatearse, superar una verificación y guardar archivos sin producir errores, se utilizaba. Probablemente no era el lugar ideal para conservar la única copia existente de un trabajo importante, pero para juegos, programas fácilmente recuperables, copias temporales o software intercambiado entre amigos resultaba difícil resistirse a la posibilidad de obtener el doble de espacio sin comprar más discos.
Para comprender hasta qué punto podía resultar atractivo hay que situarse en la economía informática de principios y mediados de los años ochenta. El almacenamiento era caro y los discos duros se encontraban fuera del alcance de buena parte de los propietarios de microordenadores domésticos. Una colección de unas decenas o centenares de disquetes podía representar prácticamente todo el archivo digital de una persona. Programas, juegos, documentos y copias de seguridad ocupaban un soporte físico que había que comprar, etiquetar, ordenar y conservar. Si una caja de diez disquetes podía proporcionar, a efectos prácticos, veinte superficies independientes de almacenamiento, el ahorro resultaba evidente. Para estudiantes, aficionados y usuarios que intercambiaban constantemente programas, la diferencia tenía bastante más importancia que la que podemos imaginar desde un mundo en el que una diminuta tarjeta de memoria almacena millones de veces más información.
Además, un flippy disk no era exactamente equivalente a un disquete convencional de doble cara utilizado en una unidad de dos cabezas. En el primero, las superficies podían funcionar como dos discos independientes y era necesario invertir físicamente el soporte para pasar de una a otra. En una unidad de doble cara, en cambio, el hardware podía acceder a las dos superficies sin intervención del usuario. Esta diferencia explica también por qué algunos programas comerciales llegaron a distribuirse en discos que debían darse la vuelta manualmente. En determinados ecosistemas aquello dejó de ser un truco de aficionados y se convirtió en una forma perfectamente normal de distribuir software.
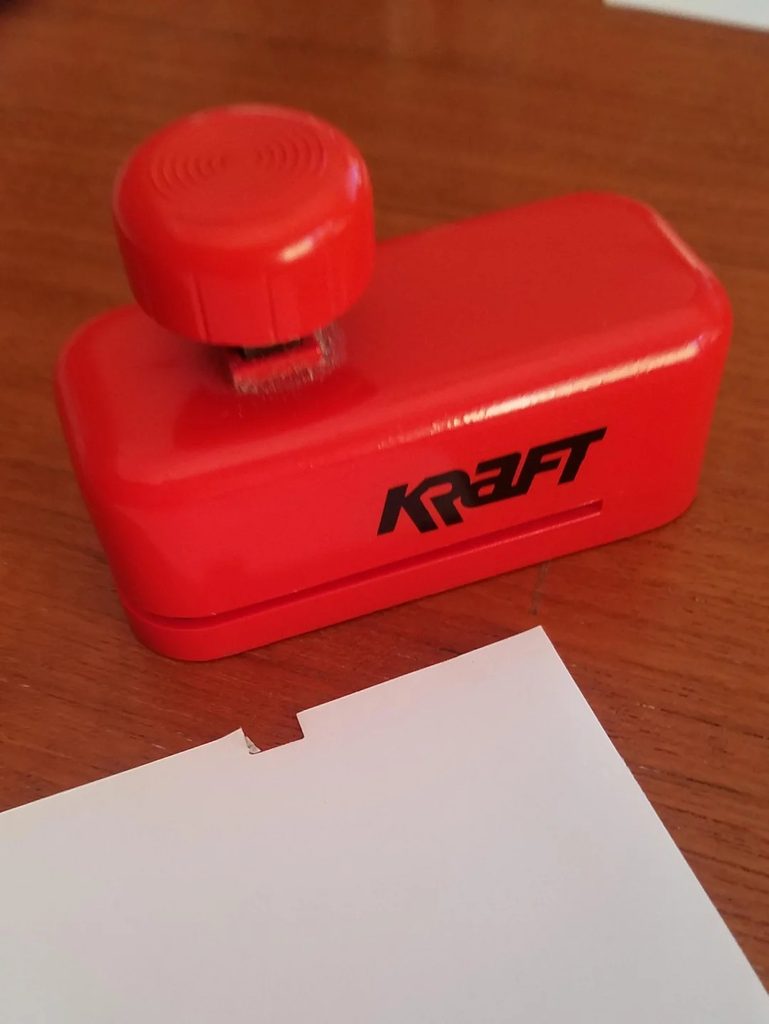
Los flippy disks resultan especialmente interesantes porque pertenecen a una clase de trucos informáticos que hoy parece casi arqueológica. No había que modificar el firmware, parchear el sistema operativo, instalar un controlador ni escribir una sola línea de código. El truco consistía en comprender la interacción entre el soporte físico, la unidad y sus sensores y modificar unos pocos milímetros de plástico para conseguir que el hardware aceptase algo que su diseño exterior no contemplaba directamente. Esa forma de enfrentarse a las limitaciones era muy característica de la microinformática de los años setenta y ochenta. Las máquinas tenían unas capacidades extremadamente reducidas comparadas con las actuales, pero muchos de sus mecanismos eran suficientemente visibles y comprensibles como para que un usuario curioso pudiera investigar cómo funcionaban. Era posible abrir el ordenador, estudiar sus conectores, observar cómo giraba un disquete, averiguar para qué servía cada abertura de la funda y terminar descubriendo que un problema de almacenamiento podía resolverse con una modificación puramente mecánica.
Y es por todo ello que ahí residía buena parte del encanto de los flippy disks. No añadían transistores, no aumentaban la frecuencia del procesador, no inventaban un nuevo sistema de codificación magnética y ni siquiera modificaban realmente la capacidad física del medio. Se limitaban a aprovechar una característica que ya estaba allí y que las limitaciones mecánicas de determinadas unidades dejaban sin utilizar. Miles de usuarios descubrieron que, en algunos ordenadores, la frontera entre quedarse sin espacio y disponer prácticamente del doble podía depender de retirar unos pocos milímetros de plástico. Y pocas veces en la historia de la informática se ha conseguido tanto haciendo, literalmente, un agujero en el sitio correcto.
 Escrito en la categoría Historias, Informática en general, Mundo retro, Zona friqui |
 Etiquetas: disk notcher, disquete, Flippy disk, truco |
La historia de una estrategia publicitaria brillante: la pegatina ‘Intel Inside’
Hubo una época en la que la mayoría de la gente compraba un ordenador sin saber demasiado qué se escondía bajo aquella carcasa beis que ocupaba medio escritorio. Se hablaba de los megas de memoria, del tamaño del disco duro o de si la tarjeta de sonido era capaz de reproducir decentemente las explosiones del último juego de moda, pero el procesador era un componente prácticamente invisible para el usuario medio. Estaba ahí, escondido bajo disipadores, manuales y términos técnicos que pocos entendían y menos aún necesitaban comprender.
A principios de los años noventa, Intel tuvo una idea tan sencilla que hoy parece obvia, aunque en aquel momento resultaba casi revolucionaria. La empresa no vendía ordenadores completos al gran público, sino los chips que utilizaban los fabricantes para construirlos, sobre todo microprocesadores de CPU y coprocesadores matemáticos. Sin embargo, decidió que ya no le bastaba con que las marcas de los equipos conocieran sus productos, también quería que los conociera el comprador que paseaba por una tienda sin tener la menor idea de arquitecturas informáticas.
La estrategia fue sobresaliente. La compañía estadounidense comenzó a financiar campañas publicitarias junto a los fabricantes de ordenadores con una condición muy simple, que el nombre de Intel apareciera claramente asociado al producto. De aquella operación nacería uno de los eslóganes más reconocibles de la historia de la tecnología: ‘Intel Inside‘. Lo que parecía una campaña más, terminó convirtiéndose en un fenómeno cultural que transformó la forma de vender componentes informáticos.
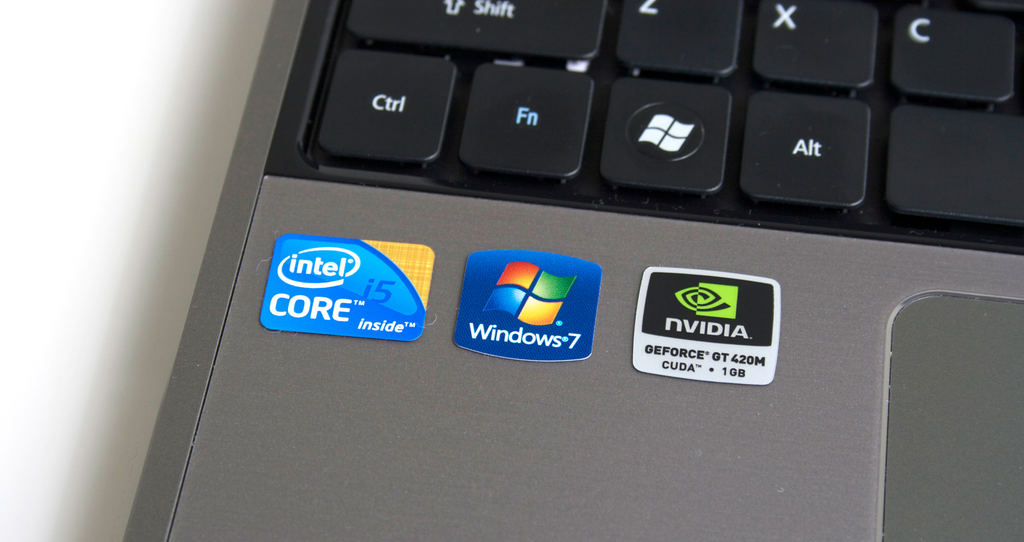
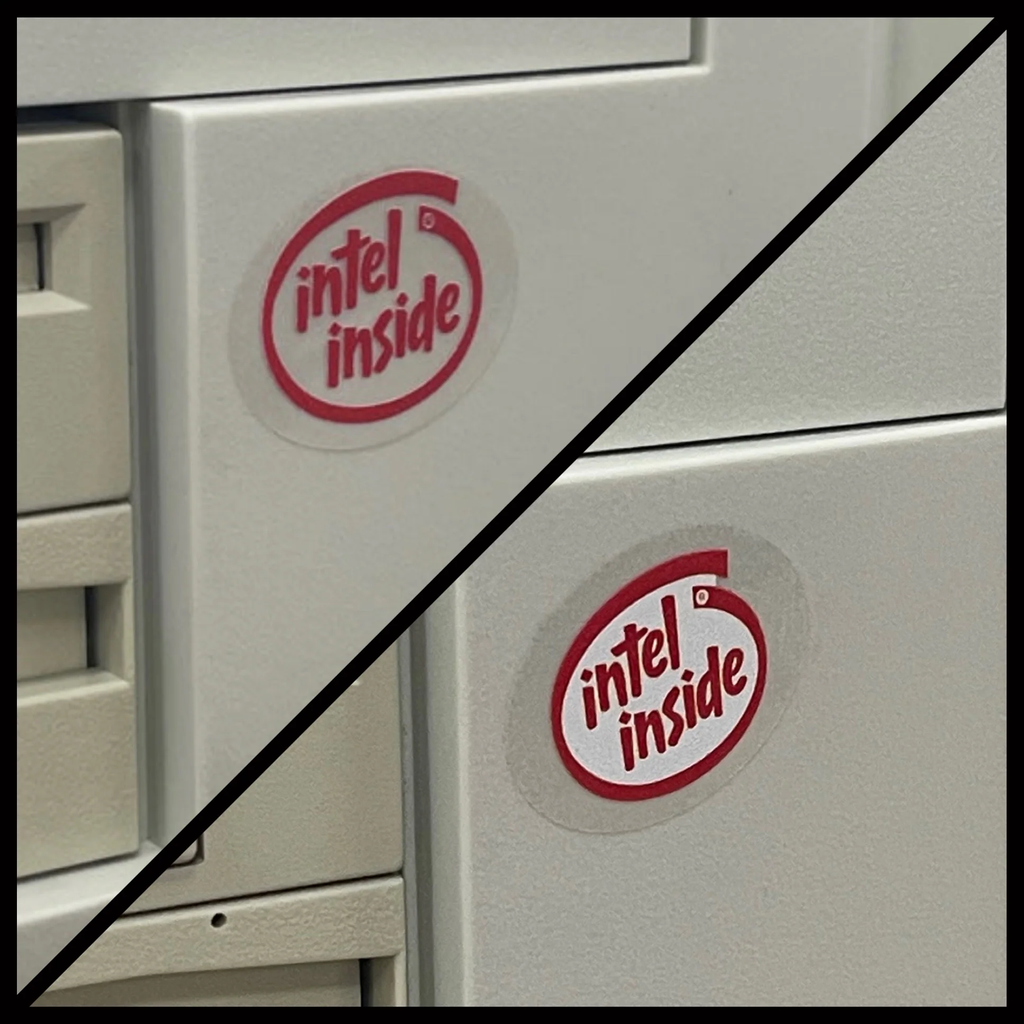
La famosa pegatina comenzó entonces a adherirse en millones de equipos. Daba igual que el ordenador fuera de IBM, Compaq, Olivetti, Inves o cualquier ensamblador local de barrio, allí estaba aquella etiqueta brillante colocada en un lugar eminentemente visible de la torre o del portátil. Lo curioso es que muy poca gente sabía exactamente qué significaban los números y letras que acompañaban al logotipo, pero eso tampoco importaba demasiado. La pegatina transmitía confianza incluso a quienes no entendían nada de procesadores.
En poco tiempo ocurrió algo insólito. Los usuarios comenzaron a hablar de Intel como si fuera una marca de consumo corriente. De la noche al día surgieron conversaciones en las que alguien presumía de tener un «486», un «Pentium» o un «Pentium II» del mismo modo que otros presumían de coche nuevo. La mayoría no habría sabido explicar qué ventajas técnicas ofrecía cada modelo respecto al anterior, pero sí había aprendido que uno era mejor que otro y que Intel representaba lo deseable.
Aquello generó una situación bastante peculiar para la competencia. Empresas como AMD, Cyrix o IBM también fabricaban procesadores capaces de competir con Intel e incluso de superarla en determinados momentos. Sin embargo, en la mente de muchos compradores existía una asociación casi automática entre ordenador de calidad y procesador Intel. No era raro encontrar clientes que acudían a una tienda pidiendo expresamente «un ordenador Pentium» sin conocer una sola de sus características técnicas.
Lo más divertido era la relación emocional que muchos usuarios desarrollaron con aquella pequeña pegatina. Los ordenadores podían llenarse de polvo, amarillear con los años o sobrevivir a varias mudanzas, pero la etiqueta seguía ahí, perfectamente conservada. Había quien incluso mantenía intacto el plástico protector transparente durante años para evitar que se rayara. Parecía más un símbolo de prestigio que una simple indicación técnica.
En realidad, Intel había entendido algo fundamental sobre el comportamiento de los consumidores, y es que la mayoría de las personas no quieren estudiar complejas especificaciones técnicas antes de comprar tecnología, lo que buscan es una referencia sencilla que les permita sentir que están tomando una decisión segura. ‘Intel Inside’ funcionó precisamente porque resumía toda esa complejidad en una idea muy fácil de comprender: si lleva esta pegatina, debe de ser bueno.
Así pues, desde un punto de vista psicológico, el fenómeno de ‘Intel Inside’ demuestra que las personas no siempre tomamos decisiones basándonos en el conocimiento técnico, sino en símbolos que nos transmiten seguridad y pertenencia. Aquella pequeña pegatina funcionaba como una especie de certificado social. Pocos usuarios podían explicar qué hacía realmente un procesador, pero muchos experimentaban una sensación de tranquilidad al ver el logo de Intel en la carcasa. En cierto modo, la marca consiguió convertir un componente invisible en un elemento de identidad, permitiendo que los compradores sintieran que estaban tomando una decisión informada sin necesidad de comprender la complejidad que había detrás. Es el mismo mecanismo por el que algunos consumidores prefieren determinadas marcas de coches, relojes o teléfonos móviles: no adquieren únicamente un producto, sino también la confianza, el estatus y la tranquilidad asociados a él. Intel no vendía procesadores en aquella época, vendía la sensación de estar comprando «el procesador bueno», y pocas campañas de marketing han logrado manipular con tanta elegancia un comportamiento tan profundamente humano.
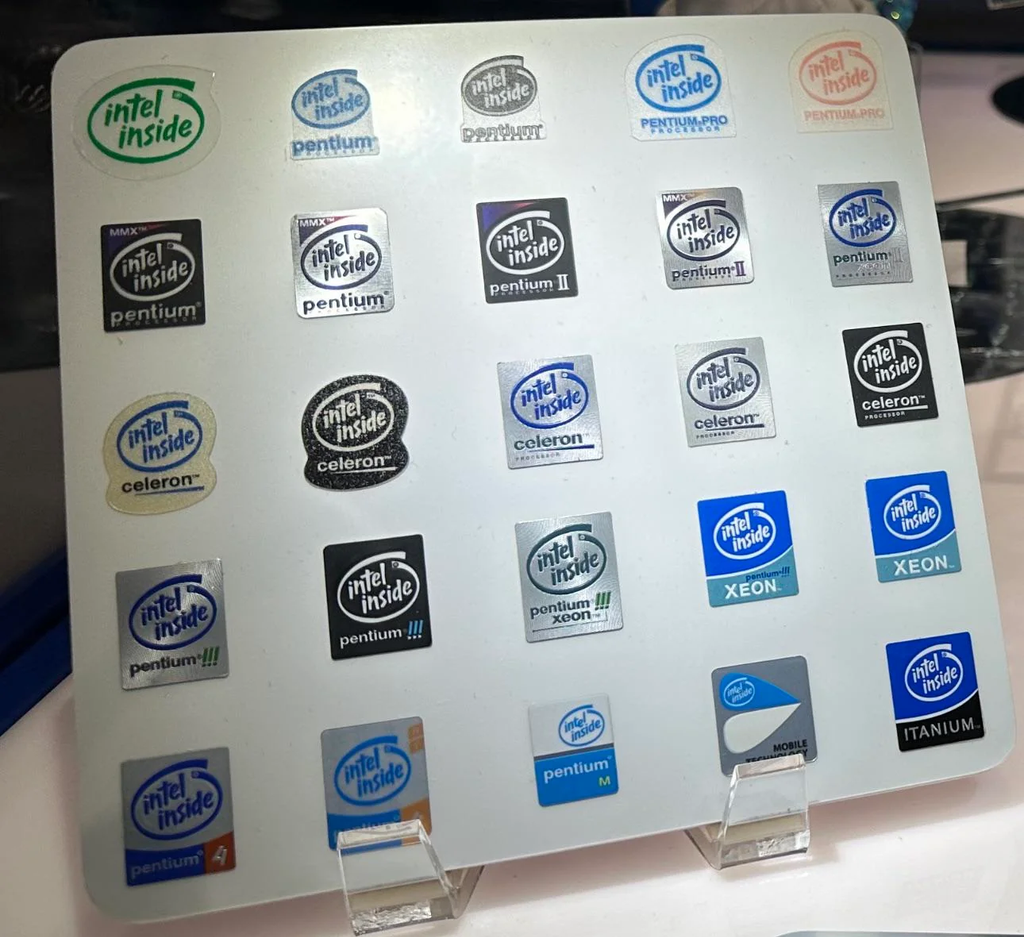
Con el tiempo, la tecnología evolucionó y el mercado cambió por completo, pero la estrategia dejó una huella enorme. Muchas de las campañas modernas siguen utilizando exactamente la misma fórmula. Cuando Apple presume de sus chips M, AMD destaca sus Ryzen o NVIDIA hace lo propio con GeForce, en el fondo están intentando reproducir aquella misma conexión emocional entre un componente interno y la percepción del usuario final.
Quizá por eso, la pegatina ‘Intel Inside’ ocupa un lugar tan especial en la memoria colectiva de quienes crecieron rodeados de ordenadores en los noventa. No era la pieza más importante del equipo ni la más sofisticada, pero consiguió algo mucho más difícil, convertirse en un icono reconocible para millones de personas que jamás habían visto un procesador. Y eso tiene bastante mérito para una empresa cuyo producto, por definición, estaba diseñado para permanecer oculto dentro de una caja cerrada.
Escrito en la categoría Historias, Informática en general, Mundo retro |
Etiquetas: campaña, estrategia, intel, intel inside, marketing, publicidad |
Lidl contra SAP: cómo quinientos millones de dólares se acabaron convirtiendo en una lección de informática empresarial
En el mundo de la tecnología empresarial existe una regla no escrita: cuanto más grande es el proyecto, más espectacular puede ser el fracaso. Y pocos casos ilustran mejor esta realidad que el enfrentamiento entre Lidl y SAP, una historia que comenzó con la intención de modernizar una de las mayores cadenas de supermercados de Europa y terminó convirtiéndose en uno de los abandonos de ERP más costosos de los que se tiene noticia. Diversos medios especializados cifraron las pérdidas asociadas al proyecto en torno a los 500 millones de dólares americanos cuando finalmente fue cancelado en 2018.
Para entender lo ocurrido hay que comprender qué pretendía conseguir Lidl. La compañía llevaba años utilizando sistemas desarrollados y adaptados internamente para gestionar su enorme red logística. Sin embargo, la complejidad creciente del negocio llevó a la dirección a apostar por una implantación global de software empresarial basado en la plataforma de SAP, considerada una de las referencias mundiales en planificación de recursos empresariales. El objetivo era unificar procesos, mejorar la trazabilidad y simplificar la gestión corporativa a gran escala.
Sobre el papel, la decisión parecía impecable. SAP era líder de mercado, disponía de miles de implantaciones exitosas y ofrecía funcionalidades estándar para finanzas, compras, inventario y logística. Nadie estaba eligiendo una tecnología experimental. Al contrario, Lidl estaba apostando por una solución consolidada que ya utilizaban multitud de grandes organizaciones. Precisamente por eso, el desenlace resultó tan llamativo para el sector tecnológico.
El problema apareció cuando los consultores comenzaron a analizar en profundidad los procesos internos de Lidl. Históricamente, la compañía había desarrollado una forma propia de gestionar determinados aspectos de su inventario y valoración de mercancías. Mientras que SAP estaba diseñado para trabajar siguiendo modelos estandarizados ampliamente aceptados en la industria, Lidl había evolucionado durante décadas alrededor de procedimientos muy específicos que encajaban perfectamente con su operativa diaria.
Lo que empezó siendo una diferencia aparentemente pequeña se transformó poco a poco en una fuente constante de conflictos. La cuestión más citada por los analistas fue la forma de valorar las existencias. Lidl utilizaba determinados enfoques centrados en el precio de compra, mientras que SAP seguía una filosofía más alineada con otros criterios contables y logísticos habituales en las grandes implantaciones ERP. Adaptar uno al otro resultó mucho más complejo de lo inicialmente previsto.
A estas dificultades técnicas se añadió un fenómeno habitual en los grandes proyectos corporativos, como fue el crecimiento continuo del alcance. Cuando una organización intenta transformar simultáneamente procesos, software, estructuras organizativas y métodos de trabajo en decenas de países, cualquier cambio genera efectos en cadena. Lo que inicialmente parece una modificación sencilla puede terminar afectando a cientos de interfaces, informes, procedimientos y reglas de negocio.
Durante años se siguieron invirtiendo recursos en desarrollos, personalizaciones y actividades de integración. Sin embargo, cuanto más avanzaba el proyecto, más evidente resultaba que buena parte del esfuerzo estaba dedicado a adaptar SAP para que se comportara como los sistemas antiguos. Y ahí aparece una de las preguntas más incómodas de la informática empresarial: si necesitas modificar profundamente un software estándar para que haga exactamente lo mismo que el software que ya tienes, ¿dónde está realmente el beneficio?
Finalmente, en 2018, Lidl tomó una decisión extremadamente poco habitual en proyectos de esta magnitud, cancelar la iniciativa. Después de más de siete años de trabajo, la empresa concluyó que continuar no resultaba razonable desde el punto de vista económico ni operativo. La noticia causó un gran impacto en el sector porque demostraba que incluso organizaciones altamente profesionales pueden encontrarse con obstáculos prácticamente insalvables al acometer transformaciones digitales masivas.
Lo interesante del caso es que no se trata de una historia de incompetencia. Nadie estaba utilizando tecnología obsoleta, nadie estaba desarrollando software en un garaje y nadie había elegido una plataforma marginal. Participaban profesionales experimentados, una de las mayores cadenas minoristas del mundo y uno de los fabricantes de software empresarial más importantes del planeta. Precisamente por eso el fracaso resulta tan instructivo, ya que demuestra que los problemas más peligrosos rara vez son tecnológicos. Suelen ser organizativos, estratégicos y culturales.
La verdadera lección del caso Lidl-SAP es que la transformación digital no consiste únicamente en instalar software nuevo, muchas veces implica decidir qué procesos deben cambiar y cuáles merecen conservarse. Cuando una empresa y una plataforma tecnológica intentan adaptarse mutuamente al mismo tiempo, el proyecto puede entrar en una espiral de complejidad difícil de controlar. Y así fue como una iniciativa destinada a modernizar una de las cadenas de supermercados más exitosas de Europa terminó convirtiéndose en un auténtico bluf, recordando a toda la industria que, en informática, gastar más dinero no siempre acerca al éxito, sino que, a veces simplemente compra una versión más cara del mismo problema.
«iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com»: cuando un dominio de 10 dólares frenó una pandemia digital
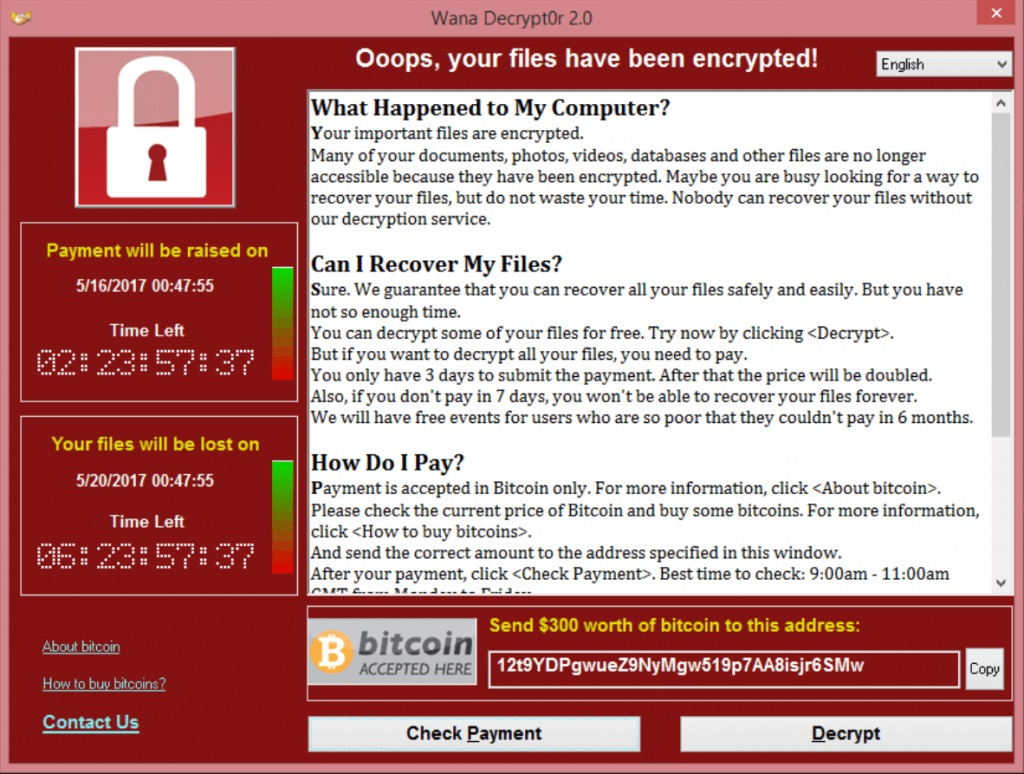
En mayo de 2017 el mundo fue testigo de uno de los ciberataques más impactantes de la historia. Miles de organizaciones en decenas de países vieron cómo sus sistemas informáticos quedaban bloqueados de forma repentina por un ransomware llamado WannaCry. Hospitales, empresas de telecomunicaciones, fábricas, universidades y organismos públicos se encontraron con sus archivos cifrados y una exigencia de rescate en bitcoins para recuperarlos. Durante unas horas pareció que Internet estaba asistiendo a una especie de pandemia digital capaz de expandirse sin control.
Lo que hacía especialmente peligroso a WannaCry era que no dependía de la torpeza de los usuarios. La mayoría de los programas maliciosos necesitan que alguien abra un archivo adjunto, pulse sobre un enlace o instale una aplicación infectada. WannaCry era diferente, pues hacía uso de una vulnerabilidad de Windows conocida como MS17-010 para propagarse automáticamente de un ordenador a otro. Dicha vulnerabilidad afectaba (y afecta, si no está parcheada) al protocolo SMBv1, el mecanismo utilizado por Windows (en su primera versión) para compartir archivos, impresoras y recursos en general dentro de una red. Gracias a ella, un atacante podía ejecutar código de forma remota en una máquina vulnerable sin necesidad de autenticarse ni de que el usuario realizara ninguna acción.
La herramienta que aprovechaba esta vulnerabilidad era un exploit denominado EternalBlue. Lo más sorprendente es que EternalBlue no había sido desarrollado por un grupo criminal cualquiera, sino por la propia Agencia de Seguridad Nacional de Estados Unidos, la NSA. Durante años fue una herramienta secreta utilizada con fines de inteligencia hasta que acabó filtrada al público por un misterioso grupo conocido como The Shadow Brokers. De repente, una de las armas digitales más sofisticadas del arsenal de una agencia gubernamental quedó al alcance de cualquiera que quisiera utilizarla.
Cuando WannaCry apareció en Internet (viernes, 12 de mayo de 2017), combinó dicho exploit EternalBlue con un ransomware tradicional, y el resultado fue devastador. Una vez que una máquina era infectada, comenzaba a escanear la red en busca de otros equipos vulnerables. Si encontraba alguno, lo comprometía automáticamente y repetía el proceso. Este comportamiento convirtió a WannaCry, además, en un gusano informático, una categoría especialmente peligrosa de malware porque puede expandirse por sí mismo sin intervención humana y, en aquel entonces, en cuestión de horas se registraron decenas de miles de infecciones en más de ciento cincuenta países.
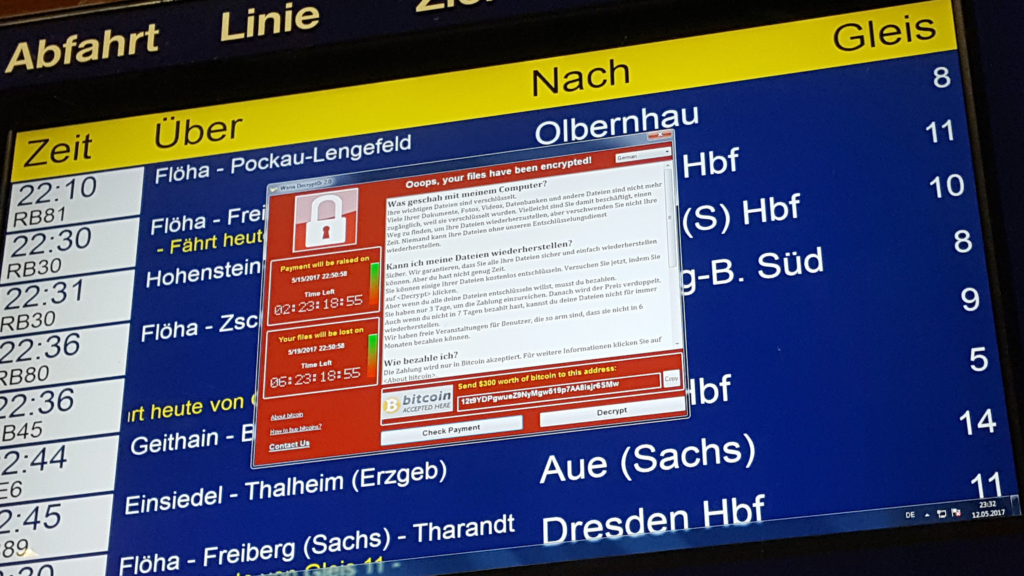
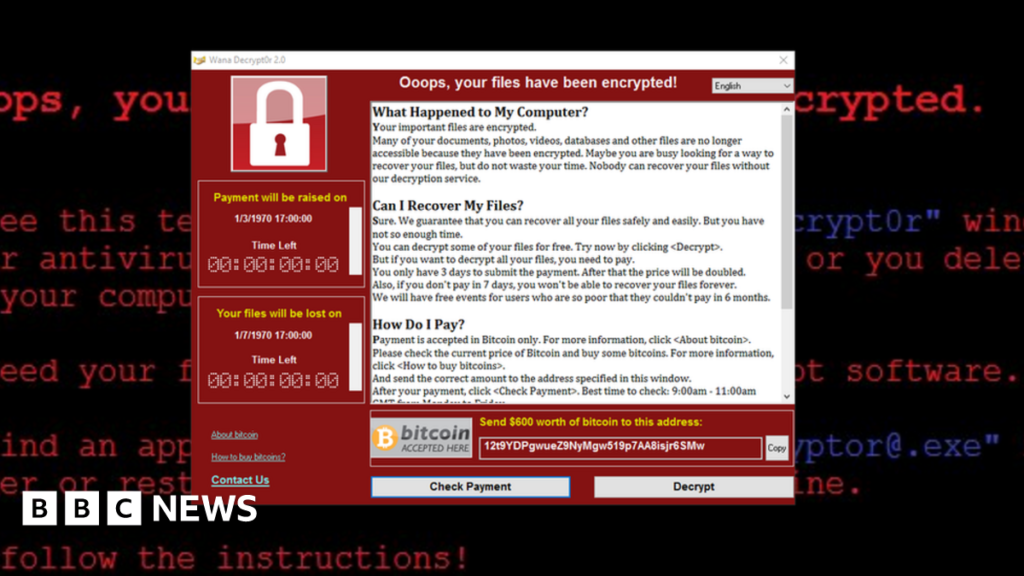
Entre las víctimas más conocidas estuvo el Servicio Nacional de Salud británico. Numerosos hospitales tuvieron que cancelar operaciones y consultas porque sus sistemas informáticos quedaron inutilizados, y también resultaron afectadas grandes empresas industriales, compañías de telecomunicaciones y organismos gubernamentales. Las imágenes de pantallas mostrando el mensaje de rescate dieron la vuelta al mundo y generaron una sensación de vulnerabilidad pocas veces vista hasta entonces.
Sin embargo, cuando todo parecía fuera de control, ocurrió algo inesperado. Un joven investigador británico de seguridad informática llamado Marcus Hutchins, conocido en Internet por el alias MalwareTech, comenzó a analizar una muestra del ransomware para comprender su funcionamiento. Durante su investigación, Hutchins observó un comportamiento extraño. Descubrió que, antes de iniciar el cifrado de archivos o de comenzar su propagación, WannaCry intentaba contactar con un extraño dominio de nombre aparentemente aleatorio: iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com.
La mayoría de los investigadores habría considerado aquel detalle como una simple curiosidad técnica, pero Hutchins, intrigado por su presencia en el código fuente, decidió registrar aquel dominio para estudiar el tráfico que pudiera recibir. El coste fue insignificante, apenas unos pocos dólares, pero lo que ocurrió después sorprendió a todo el mundo. Una vez que el dominio comenzó a responder, las nuevas instancias de WannaCry dejaron de ejecutarse. Sin saberlo, Hutchins había activado un mecanismo oculto dentro del software malicioso que actuaba como un interruptor de apagado, conocido popularmente como kill switch. Si la conexión fallaba, el malware continuaba ejecutándose normalmente; si la conexión tenía éxito, se detenía.
La razón exacta por la que los autores incluyeron este mecanismo sigue siendo objeto de debate. La teoría más aceptada es que pretendían dificultar el análisis del malware en entornos de laboratorio, ya que muchos sistemas automáticos utilizados por investigadores responden positivamente a cualquier petición DNS o HTTP realizada por un programa sospechoso con el objeto de observar su comportamiento. Los desarrolladores de WannaCry podrían haberlo diseñado para que se detuviera si conseguía contactar con aquel dominio, asumiendo que eso significaba que estaba siendo ejecutado dentro de una sandbox de análisis. Lo que no imaginaron es que a alguien le diera por registrar el dominio (o sí, quién sabe) y provocaría que todas las nuevas infecciones interpretaran que debían detenerse.
Es importante señalar que el hallazgo no eliminó el ransomware de los equipos ya comprometidos ni recuperó los archivos cifrados. Los sistemas infectados continuaron afectados. Sin embargo, el descubrimiento sí que logró frenar la propagación masiva que estaba alimentando el crecimiento exponencial del ataque. En otras palabras, se cerró la principal vía por la que la epidemia digital seguía expandiéndose.
El caso WannaCry también dejó al descubierto una realidad incómoda. Microsoft había publicado el parche que corregía la vulnerabilidad dos meses antes del ataque. A pesar de ello, miles de organizaciones no habían actualizado sus sistemas. Muchas utilizaban versiones antiguas de Windows o mantenían configuraciones obsoletas por motivos de compatibilidad. El resultado fue que una vulnerabilidad conocida y corregida acabó convirtiéndose en la puerta de entrada de una de las mayores crisis de seguridad informática de la década.
Con el paso del tiempo, WannaCry se ha convertido en un ejemplo clásico de cómo múltiples factores pueden combinarse para producir una tormenta perfecta: una vulnerabilidad grave, una herramienta ofensiva filtrada desde una agencia gubernamental, miles de sistemas sin actualizar y un malware diseñado para propagarse automáticamente fueron los ingredientes de un incidente histórico. Sin embargo, también es recordado por una circunstancia casi surrealista, la de que una crisis global que amenazaba con paralizar infraestructuras críticas terminó siendo frenada, al menos en gran medida, gracias al registro de un dominio olvidado que costó menos que una comida rápida.
Pocas veces en la historia de la informática una decisión tan simple tuvo un impacto tan enorme. Mientras miles de expertos intentaban comprender qué estaba ocurriendo y gobiernos de todo el mundo activaban protocolos de emergencia, un investigador sentado frente a su ordenador acabó encontrando la pieza que detuvo la expansión del ataque. Es una historia que parece sacada de una novela ciberpunk, pero ocurrió de verdad. Y, quizás por ello, WannaCry sigue siendo, casi una década después, uno de los episodios más fascinantes de la historia de la ciberseguridad.
Escrito en la categoría Historias, Internet, Underground |
Etiquetas: eternalblue, iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com, marcushutchins, smb, theshadowbrokers, wannacry |
La jungla de los cibercafés del cambio de milenio
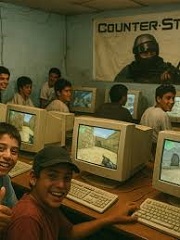
Antes de que proliferaran los espacios de coworking llenos de MacBooks plateados y café de especialidad, existieron unos emplazamientos de culto y perdición conocidos como cibercafés, lugares extraños, oscuros y ligeramente decadentes donde convivían gamers jugando al ‘Counter-Strike’, chavales descargando nuevas ROM de Neo Geo, universitarios imprimiendo trabajos cinco minutos antes de entregarlos y personajes bastante sospechosos, que parecían llevar allí sentados desde siempre, copiando comandos del recién aparecido Nmap en un artículo de la revista ‘Phrack Magazine’.
Durante unos años, ya irrepetibles, los cibercafés fueron el verdadero corazón físico de la cultura underground de Internet. Reconvertidos de los antiguos locutorios pero con el tufillo de las salas de recreativos de los años ochenta, entrar en uno de aquellos locales era acceder a una dimensión paralela. El olor era una mezcla de tabaco incrustado en las paredes, plástico caliente de monitores CRT y comida recalentada. El sonido dominante era un caos glorioso compuesto por ventiladores de Pentium III, teclados mecánicos baratos aporreados con violencia y el ruido inconfundible de decenas de partidas de ‘Quake III Arena’ simultáneas. Había pantallas por todas partes mostrando escritorios de Windows 98, Windows 2000 o XP llenos de iconos sospechosos y salvapantallas de ‘The Matrix’.
Muchos cibercafés empezaron simplemente ofreciendo acceso a Internet por horas, algo revolucionario en una época en la que la mayoría de la gente todavía navegaba mediante módems de 56K (los más afortunados) pagando a precio de oro las llamadas telefónicas. Poder conectarte con ADSL o RDSI era casi ciencia ficción. Pero rápidamente aquellos sitios evolucionaron hacia algo mucho más importante: se convirtieron en puntos de encuentro de la escena informática underground. Allí se compartían cedés grabados, herramientas, tutoriales, cracks, exploits y conocimientos técnicos que rara vez aparecían en sitios «oficiales».
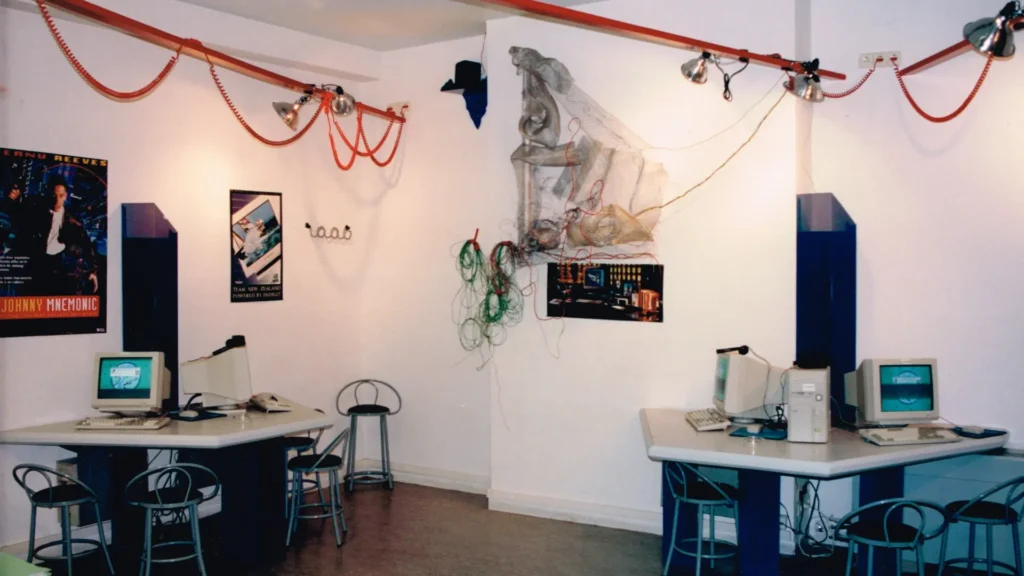
Las máquinas eran auténticas bestias para la época: torres de color beis gigantescas con pegatinas de NVIDIA, Sound Blaster o Iomega, monitores de tubo con un culo enorme de 17 pulgadas capaces de freírte la retina o ratones ópticos recién llegados que sustituían lentamente a los de bola y su acumulación incesante de pelusas. Y debajo del escritorio, casi siempre, una maraña infernal de cables ethernet conectados a hubs o switches que parpadeaban constantemente. Algunos locales más avanzados montaban auténticas LAN parties permanentes con redes a 100 Mbps que parecía tecnología militar comparada con el Internet doméstico de aquel entonces.
Pero el verdadero espectáculo ocurría dentro de los sistemas operativos. Muchas máquinas estaban completamente destrozadas tras semanas de uso salvaje, de barras de herramientas imposibles instaladas en Internet Explorer, de Kazaa ejecutándose permanentemente en segundo plano, de Winamp reproduciendo trance alemán y de carpetas compartidas llenas de material dudoso, muy dudoso. Los administradores vivían una guerra constante intentando limpiar virus, troyanos y spyware. Y perdían siempre.
Porque sí, los cibercafés eran auténticos laboratorios biológicos de malware. Disquetes, discos CD-ROM y memorias USB pasaban de una máquina a otra infectando todo lo que encontraban. Gusanos como Blaster, Sasser o Mydoom campaban a sus anchas por redes locales mal configuradas, mientras Norton y Panda consumían más de la mitad de la RAM de los equipos intentando contener el desastre. Muchas veces bastaba con sentarte en un PC para heredar veinte troyanos distintos en menos de media hora.
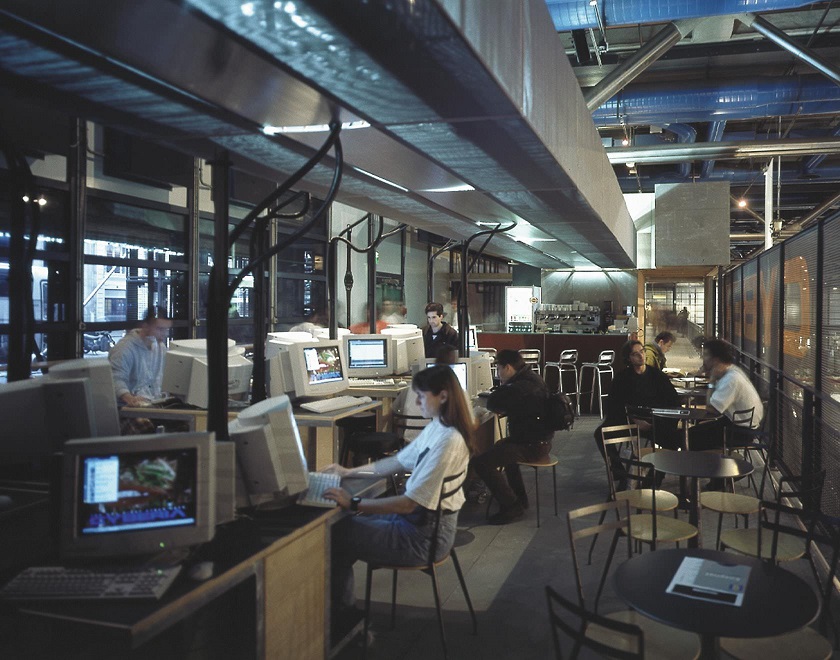
Y aun así, precisamente por ese caos, muchísima gente aprendió allí cómo funcionaban realmente los ordenadores. Los cibercafés eran universidades no oficiales de los bajos fondos digitales. El típico muchacho que iba inicialmente a jugar en línea terminaba descubriendo el correo electrónico y Eudora, luego aprendía a usar un FTP pirata, después comenzaba a tocar scripts de mIRC y acababa investigando sobre redes, Linux o programación en C. Existía una transmisión constante de conocimiento informal entre usuarios; todo el mundo enseñaba algo a alguien.
Los administradores de los cibercafés eran personajes fascinantes. Algunos parecían simples dueños de negocio, pero otros claramente habían salido de la BBS ‘Galletas’ o de algún oscuro grupo de la jerarquía alt.* de Usenet. Lo mismo reinstalaban un Windows XP en veinte minutos, que crimpaban cables RJ45 como si fueran cirujanos o mantenían en orden sus colecciones absurdas de cederrones grabados con utilidades, drivers y software pirata. Eran individuos que miraban siempre hacia otro lado.
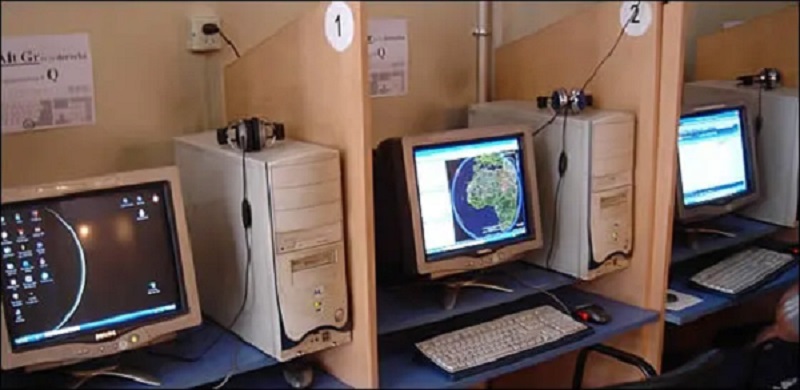
Había también una dimensión social muy peculiar, y es que mucha gente vivió sus primeras experiencias reales en Internet desde un cibercafé: primeras partidas online interminables de ‘Age of Empires II’ en red local, primeras descargas eternas de eMule, primeras conversaciones en IRC o primeros ligues digitales con nicks de todo punto disparatados en Terra Chat o LatinChat, donde media adolescencia descubrió que hablar con desconocidos a través de una pantalla resultaba muchísimo más fácil que hacerlo cara a cara. Mucha gente creó allí su primer correo electrónico, abrió su primera cuenta de Messenger o descubrió por primera vez que existían comunidades enteras de personas obsesionadas con exactamente las mismas rarezas que ellos.
La escena española de principios de siglo estaba profundamente ligada a estos sitios. En España, a mediados de la década de 1990, abrió en Oviedo el establecimiento ‘Laser Internet Center’, descrito por la agencia Europa Press como el primer local dedicado al acceso público a Internet del país. En ese mismo periodo surgieron, en ciudades como Madrid, locales orientados al ocio tecnológico que popularizaron el término «cibercafé» en su sentido social. Allí circulaban decenas de CD de Wifislax antes de que la gente supiera siquiera qué era GNU/Linux, allí se compartían versiones modificadas de programas, paquetes de exploits, tutoriales para romper WEP y colecciones gigantescas de software descargado mediante Direct Connect o eDonkey. Algunos cibercafés incluso tenían pequeñas redes internas clandestinas para compartir archivos localmente a velocidades descabelladamente rápidas (para la época).
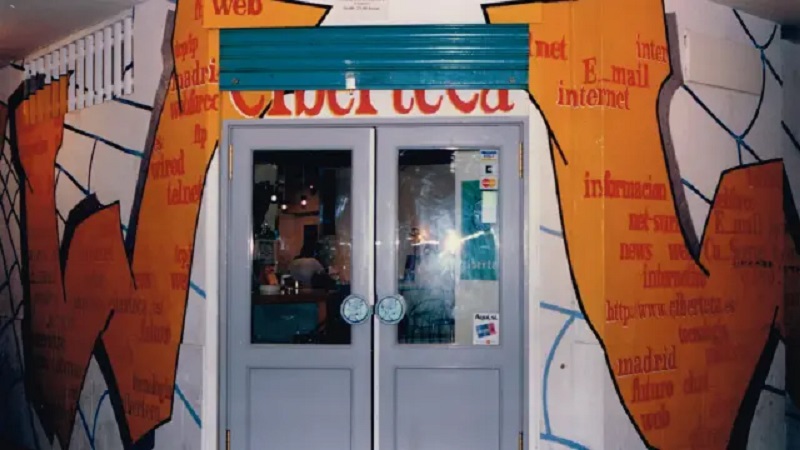
Con la llegada del ADSL barato y la expansión del Internet doméstico, muchos cibercafés empezaron a desaparecer, ya que no tenía sentido pagar por conectarte cuando cualquiera podía tener banda ancha en casa a un precio fijo —la conocida como «tarifa plana»— . Después llegaron Steam, Discord y las redes sociales modernas, que terminaron de matar aquella cultura física y local.
Pero durante unos años gloriosos y caóticos, los cibercafés fueron mucho más que negocios. Fueron pequeños nodos cyberpunk donde nació gran parte de la cultura informática underground de toda una generación.
Escrito en la categoría Geek txoko, Historias, Informática en general, Internet, Mundo retro |
Etiquetas: cibercafé, retro, Underground |