Entradas de la categoría ‘Historias’
BonziBuddy: el mono morado que sonreía mientras destrozaba tu PC
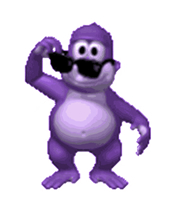
Hubo un tiempo en el que instalar cualquier programa descargado de Internet parecía una idea perfectamente razonable. Nadie hablaba todavía de sandboxing, ni de permisos peligrosos, ni de telemetría invasiva. Windows apenas protegía al usuario de sí mismo y la mayoría de la gente ejecutaba archivos .EXE descargados desde páginas llenas de imágenes GIF parpadeantes sin hacerse demasiadas preguntas. En medio de aquel ecosistema delirante apareció una de las criaturas más extrañas y memorables de toda la Internet de finales de los noventa: BonziBuddy, el infame mono morado que durante unos años se infiltró en millones de ordenadores domésticos disfrazado de asistente virtual simpático.
A primera vista parecía completamente inofensivo. BonziBuddy se presentaba como una especie de ayudante inteligente para Windows, una mascota digital capaz de hablar, contar chistes, leer texto en voz alta y acompañar al usuario mientras navegaba por Internet. Visualmente era imposible olvidarlo: un gorila tridimensional de color púrpura que aparecía en el escritorio realizando animaciones absurdas mientras una voz sintética metálica saludaba al usuario con entusiasmo inquietante. En teoría, aquello era simplemente entretenimiento interactivo; en la práctica terminó convirtiéndose en uno de los ejemplos más claros de cómo la ingeniería social empezaba a dominar Internet muchísimo antes de que el término malware se popularizara entre el gran público.
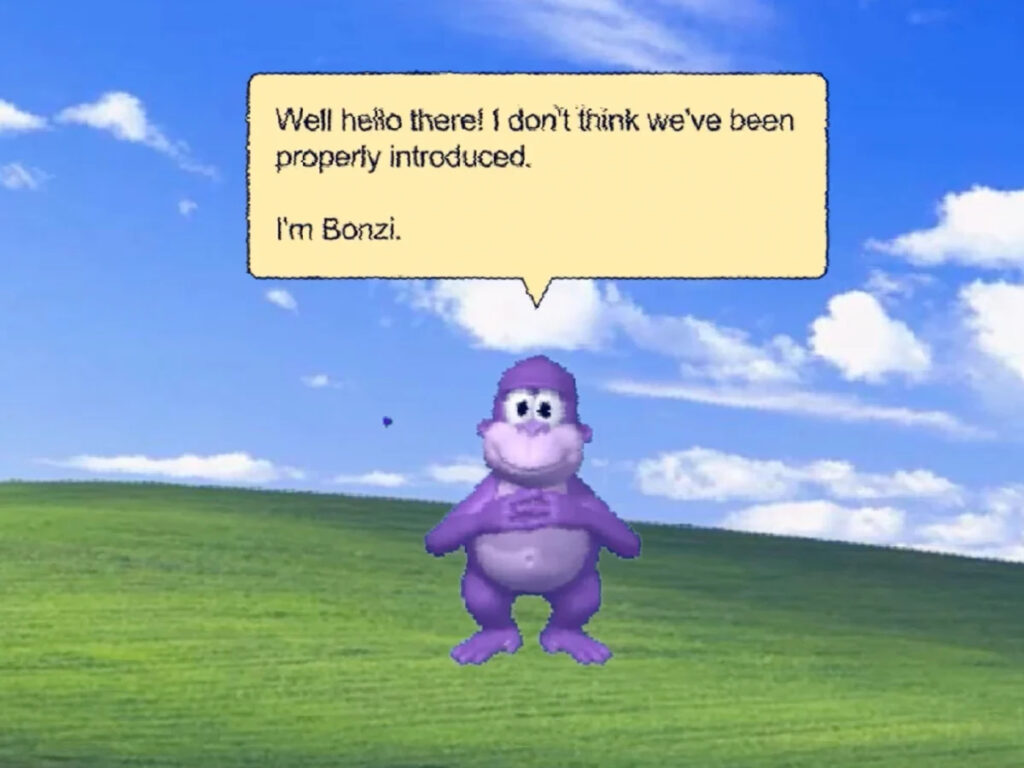
La ciencia detrás de BonziBuddy representaba perfectamente el optimismo extraño de aquella época. El programa utilizaba Microsoft Agent, una tecnología desarrollada por el gigante de Redmond para crear personajes animados capaces de interactuar con el usuario mediante síntesis de voz. Era de la misma familia tecnológica de Clipo (Clippy, en inglés), el famoso clip de Office que interrumpía constantemente mientras escribías documentos dando golpecitos en el monitor, pero llevada a un extremo muchísimo más agresivo. En un momento donde tener elementos tridimensionales moviéndose por el escritorio parecía casi ciencia ficción, BonziBuddy impresionaba muchísimo a los usuarios domésticos. Hay que recordar el contexto: la gente personalizaba Windows con skins imposibles, barras transparentes, cursores animados y efectos visuales absurdos. Internet estaba llena de software experimental, caótico y profundamente hortera. BonziBuddy encajaba perfectamente dentro de aquella estética.
El problema era que el mono hacía bastantes más cosas, aparte de contar chistes malos. Poco a poco los usuarios empezaron a descubrir que el programa recopilaba información del sistema, monitorizaba hábitos de navegación y bombardeaba constantemente al usuario con publicidad y recomendaciones sospechosas. BonziBuddy actuaba como una especie de spyware primitivo disfrazado de mascota amigable. Hoy probablemente sería detectado inmediatamente por cualquier antivirus moderno pero, a principios de los 2000, la línea entre programa gratuito, adware y malware era extremadamente difusa. Muchísima gente ni siquiera sabía que existían diferencias reales entre esos conceptos. Si algo era gratis y funcionaba, bastaba.
Y ahí residía precisamente el verdadero genio perverso del programa. Técnicamente BonziBuddy no era un virus clásico, no destruía archivos ni explotaba vulnerabilidades sofisticadas del sistema operativo. Funcionaba usando algo muchísimo más eficaz: manipulación psicológica. El usuario instalaba el programa voluntariamente convencido de que estaba obteniendo una herramienta divertida o útil. Una vez dentro del sistema, el mono se convertía en una presencia constante y pegajosa. Modificaba configuraciones, añadía procesos al arranque, instalaba componentes adicionales y aparecía continuamente reclamando atención. El software no «hackeaba» Windows; «hackeaba» directamente el comportamiento humano.
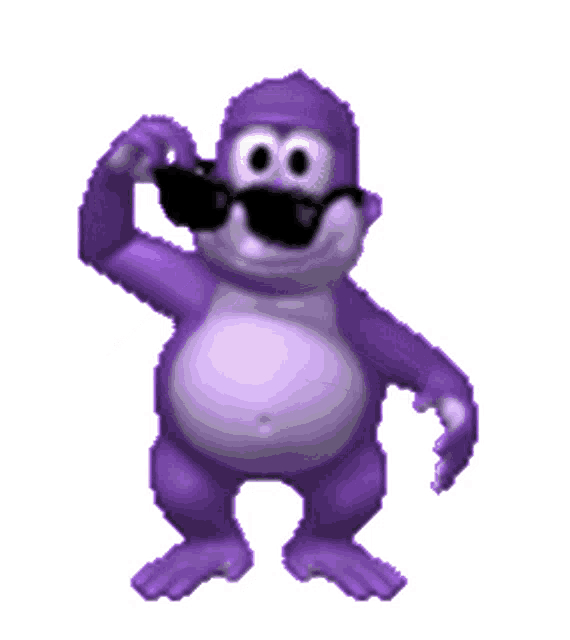
La experiencia de convivir con BonziBuddy era profundamente extraña. Encendías el ordenador familiar y ahí estaba él, moviéndose lentamente sobre el escritorio CRT mientras el ventilador del Pentium III sonaba como un secador industrial. De repente una voz sintética espantosa lanzaba algún comentario absurdo o intentaba iniciar interacción contigo sin haberla pedido. Visto hoy resulta casi perturbador, y es que hay algo genuinamente inquietante en recordar aquellos asistentes digitales primitivos intentando comportarse como compañeros virtuales amistosos mientras recopilaban datos silenciosamente de fondo. BonziBuddy pertenecía a una época concreta de Internet donde el software todavía tenía una personalidad exagerada, caótica y ligeramente amenazante.
El programa además empezó a distribuirse empaquetado junto a otras aplicaciones gratuitas. Descargabas un reproductor MP3, un paquete de iconos, un gestor de descargas o cualquier utilidad shareware obtenida desde páginas sospechosas y, sin darte demasiada cuenta, terminabas instalando también el mono morado. Fue uno de los grandes precursores de la cultura del bundle basura que después invadiría Internet durante años. Muchas infecciones domésticas de principios de los 2000 empezaban precisamente así, como una instalación aparentemente inocente que acababa llenando Windows de barras de herramientas, spyware y programas residentes imposibles de eliminar completamente.
Las máquinas domésticas de la época sufrían especialmente con este tipo de software. Windows 95, 98, ME e, incluso, XP tenían arquitecturas bastante frágiles comparadas con los sistemas modernos. La gestión de memoria era limitada, la estabilidad general dejaba muchísimo que desear y cualquier programa residente adicional podía convertir el ordenador en un desastre lento e impredecible. BonziBuddy consumía recursos constantemente mientras convivía con ‘Kazaa’, ‘eMule’, ‘Winamp’, ‘Internet Explorer’ a tope de toolbars y una colección de procesos extraños ejecutándose en el inicio del sistema. Muchos pecés domésticos funcionaban permanentemente al borde del colapso total.
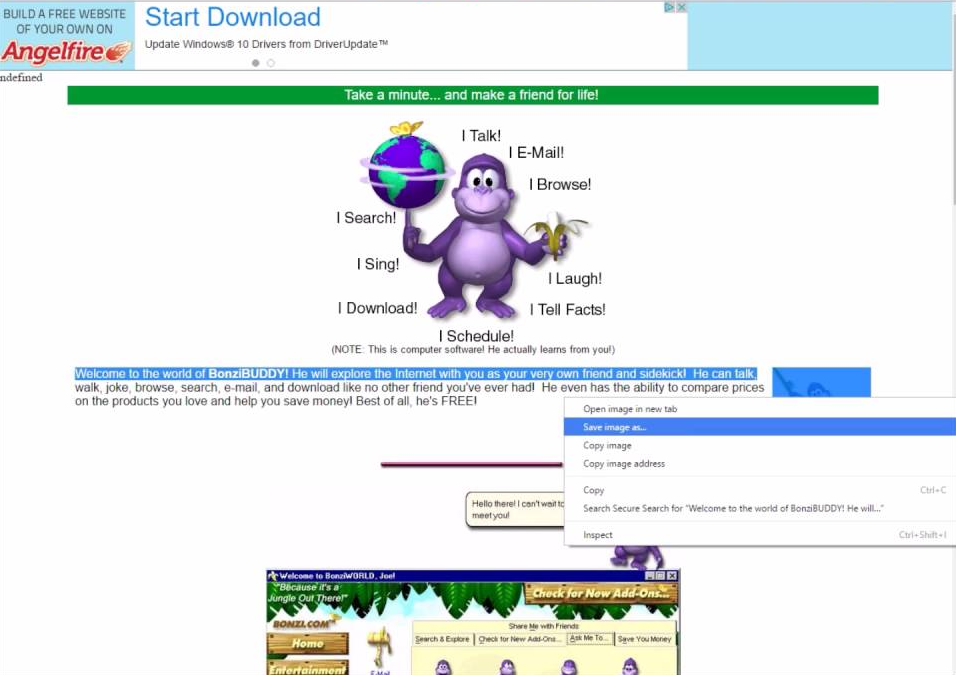
Lo fascinante es que BonziBuddy terminó convirtiéndose en símbolo de una Internet muchísimo más salvaje y experimental que la actual. Una red donde cualquiera podía distribuir software, donde nadie verificaba demasiado nada y donde instalar ejecutables aleatorios formaba parte normal de la experiencia digital. Era un ecosistema profundamente inseguro, sí, pero también increíblemente libre y caótico. Los usuarios aprendían seguridad informática precisamente después de infectar el ordenador varias veces, no antes.
Con el tiempo, Bonzi Software —la compañía detrás el engendro— terminó enfrentándose a denuncias y problemas legales relacionados con privacidad y publicidad engañosa. Poco a poco el mono desapareció de Internet, pero dejó una huella extrañísima en la memoria colectiva de toda una generación.
Hoy ver una captura de BonziBuddy provoca una mezcla muy concreta de nostalgia y terror tecnológico. Porque el mono morado no fue simplemente un programa molesto, fue uno de los primeros grandes ejemplos de algo que hoy domina Internet completamente, esto es, el software diseñado para explotar psicológicamente al usuario mientras finge ser su amigo. Y quizá lo más inquietante de todo es pensar que, en el fondo, gran parte de la Internet moderna sigue funcionando exactamente igual. Sólo que ahora los monos morados son muchísimo más sofisticados.
 Escrito en la categoría Historias, Mundo retro, Zona friqui |
 Etiquetas: asistente, BonziBuddy, mono, retro |
ALT+255, ANSI.SYS y otros secretos del AUTOEXEC.BAT que nos hacían poderosos
Hubo una época en la que encender un PC era un ritual. No bastaba con apretar el botón y esperar, había que afinar el sistema operativo como quien templa las cuerdas de una guitarra desafinada por la humedad. El verdadero usuario de MS-DOS, el que tenía cicatrices de guerra en forma de sectores dañados, conocía el alma de su máquina: el dúo dinámico formado por AUTOEXEC.BAT y CONFIG.SYS. Y dentro de ese templo de inicializaciones místicas, se escondían pequeños conjuros oscuros, secretos que hoy suenan a hechizos: ANSI.SYS, ALT+255, PROMPT, CTTY, LH, DEVICEHIGH, etcétera.
ANSI.SYS era el chaleco de lentejuelas de MS-DOS. Cargándolo desde CONFIG.SYS, uno podía usar secuencias ANSI para decorar la consola con colores, mover el cursor, crear menús interactivos y —aquí viene lo jugoso— redefinir teclas. Con una línea bien puesta en el AUTOEXEC.BAT podías hacer que, por ejemplo, pulsar F1 lanzara QBasic, o que al pulsar la tecla X se abriera Norton Commander como si fuera magia. Más de uno se creyó un hacker por conseguir que al escribir «hola» se ejecutara un DIR /P. El efecto era tan espectacular para la época que en el instituto te convertías en el gurú informático si sabías hacer algo así, aunque fuera copiado de una revista.
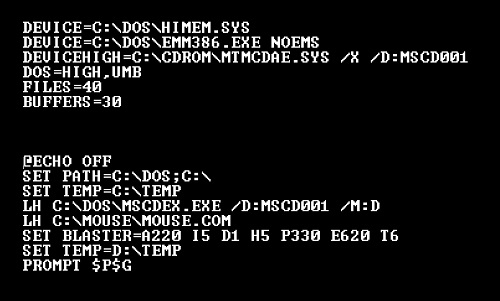
AUTOEXEC.BAT consistía, en el fondo, en algo así como tu pequeño manifiesto personal. Desde ahí lanzabas los TSR (residentes en memoria), ajustabas la ruta del sistema, cargabas el teclado en español, dabas un poco de amor a la tarjeta de sonido con sus variables de entorno y, si eras un poco canalla, ponías un ECHO con mensajes intimidatorios al arrancar: «Sistema encriptado. Acceso restringido. FBI monitoring active». Le daba ese toque Matrix antes de que Matrix existiera.
Aquel ecosistema de pantallas negras y texto parpadeante era todo menos amigable, pero también era infinitamente moldeable. No tenías un entorno gráfico que hiciera el trabajo sucio por ti: tenías que pelear con la máquina. Y en esa pelea, el que sabía usar ANSI.SYS, el que conocía los códigos ALT, el que recitaba de memoria la diferencia entre SET BLASTER y SET PATH era un dios menor del instituto, una suerte de chamán digital que podía hacer cosas que parecían brujería.
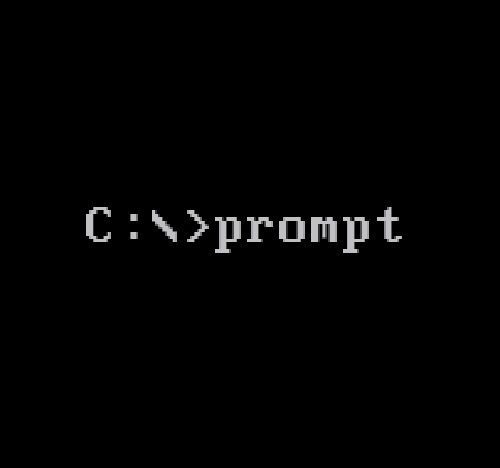
Y si AUTOEXEC.BAT era tu carta de presentación ante el sistema, el comando PROMPT era el marco dorado que la adornaba. Con PROMPT podías modificar el aspecto de la línea de comandos a voluntad: mostrar la hora, el directorio actual, el número de unidad e incluso insertar colores si jugabas bien tus cartas con ANSI.SYS. Pero el verdadero arte estaba en poner mensajes personalizados que aparecían como si fueran parte del sistema. ¿Quién no tuvo alguna vez un PROMPT que decía algo como [SISTEMA SEGURO C:\>] o [\u@\h \w]\$ (intentando emular bash antes de que supiéramos qué era bash)? Eran tiempos en los que maquillar el mensaje del DOS era una forma legítima de expresarte, como tunear una Vespa con calaveras y luces verdes.
Luego estaba CTTY, un comando tan oscuro como potente. Cambiaba el dispositivo de entrada y salida del sistema. Lo que en la práctica significaba que, si lo sabías usar bien (o mal), podías bloquear el teclado, redirigir la consola a otro puerto o incluso dejar el sistema mudo e inservible si te pasabas de listo. Muchos bromistas de aula de informática jugaban a poner CTTY NUL en un AUTOEXEC.BAT ajeno y luego observaban cómo la víctima reiniciaba su PC solo para encontrarse con una pantalla negra y la impotencia absoluta. Era una forma de guerra fría con BIOS y disquetes como armas.
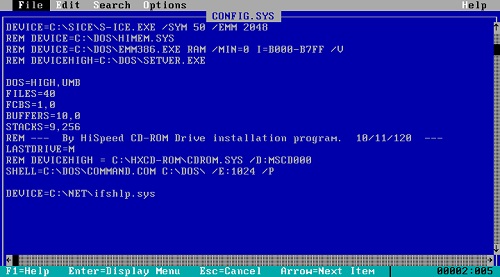
Los comandos LH y DEVICEHIGH eran los favoritos de los que se tomaban la optimización como un deporte olímpico. El objetivo era claro: liberar memoria convencional. Porque en los noventa, tener 640 KB libres era como tener un ático en Manhattan. Cualquier programa TSR que se pudiera cargar en la memoria alta era una victoria. Juegos como Doom, Monkey Island o Dark Forces exigían su trozo exacto de memoria convencional, ni un byte más ni uno menos. Y tú, con tu editor de texto y tus horas de ensayo y error, conseguías milagros. A veces, lograr ejecutar un juego requería una coreografía perfecta entre DEVICEHIGH, HIMEM.SYS, EMM386.EXE y una plegaria al dios de los registros segmentados.
Y, como no, estaba el truco sucio por excelencia: ALT+255. Una pulsación arcana que introducía un carácter ASCII invisible (el carácter 255, espacio sin romper). ¿Para qué? Para ponerle nombre a directorios o archivos que parecían vacíos o que no podías borrar fácilmente desde la línea de comandos. Un clásico: crear una carpeta llamada sólo con ese carácter y comprobar cómo el sistema se volvía loco al intentar acceder. Un truco barato pero eficaz para esconder juegos, fotografías «interesantes« o simplemente vacilar al compañero de turno.
Hoy todo eso ha desaparecido. Los sistemas operativos arrancan solos, se configuran solos, se actualizan solos y casi piensan solos. Pero con ello hemos perdido también esa sensación de control absoluto, de entender lo que ocurría bajo el capó, de meter las manos en la grasa del sistema operativo. Porque, reconozcámoslo, nunca te sentiste más poderoso que la primera vez que hiciste que tu PC dijera «Bienvenido, Pepito» al arrancar. Aunque fuera con un simple ECHO.
Escrito en la categoría Historias, Mundo retro, Zona friqui |
Etiquetas: autoexec.bat, config.sys, ms-dos, retro, trucos |
La estética del caos: cuando el «malware» hacía arte pixelado
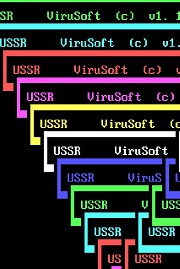
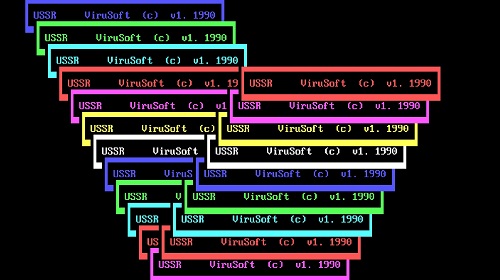
Hubo una época en la que los virus informáticos no querían tu dinero ni tus contraseñas. Querían tu atención. En los ochenta y noventa, cuando la informática personal todavía tenía algo de alquimia y mucho de rebeldía, el malware era más bien una forma de expresión, un acto de presencia artística en un entorno nuevo: el sistema operativo. No eran tanto armas como manifiestos. Y si te infectaban, lo sabías, porque te lo mostraban en pantalla con fuegos artificiales, poesía, calaveras ASCII o fondos que se derretían ante tus ojos.
Uno de los ejemplos más famosos fue ‘Cascade‘, un virus de los años ochenta que infectaba archivos .COM en MS-DOS. No se limitaba a replicarse como un parásito silencioso, no. Sus autores lo diseñaron para que las letras del texto en pantalla empezaran a caer como gotas de agua en una animación hipnótica que parecía sacada de una demo de la escena. Lo técnico se mezclaba con lo estético. El mensaje era claro: «Estoy aquí. Mírame».
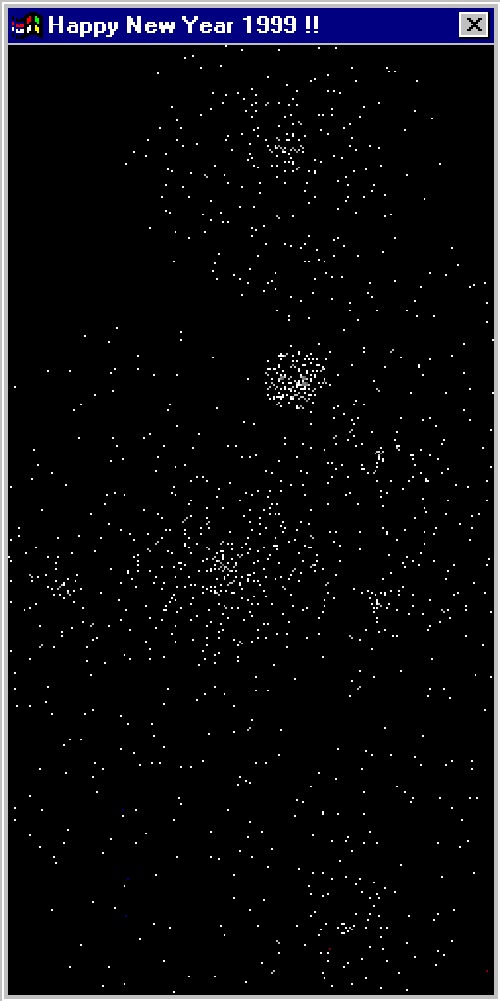
Otro clásico de la estética viral fue ‘Crash‘, que mostraba una animación de una explosión en pantalla, como si el PC hubiera detonado desde dentro. ‘Hymn‘, en cambio, recitaba una especie de poesía sombría en bucle, con frases como «Your computer is singing its last hymn» antes de apagarse para siempre. Incluso el infame ‘Happy99‘, más bromista, desplegaba fuegos artificiales ASCII con sonidos de PC speaker, en plena efervescencia festiva. Todo un malware jocoso.
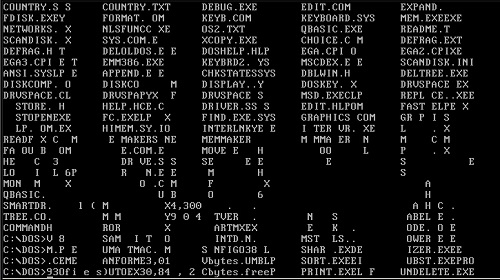
En estos casos, el malware era una firma digital, un grafiti de bits que dejaba su huella no para extorsionar, sino para exhibir. Su propósito no era robar datos ni minar criptomonedas, sino provocar una reacción: miedo, asombro, risa nerviosa. Eran pequeños actos de vandalismo artístico, en un mundo aún no completamente privatizado por los antivirus y los firewalls. Casi como la demoscene, pero con malas intenciones y sin invitación.
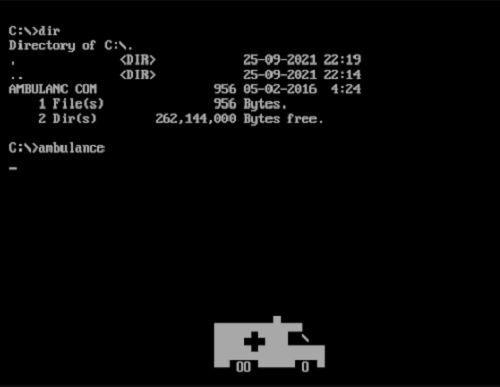
Y no podemos olvidarnos de Ambulance, una joya del malware performativo de los años 90. Este virus, tras cierto número de ejecuciones, lanzaba en pantalla una animación absolutamente ridícula —y gloriosa—: un coche de ambulancia en arte ASCII cruzando la parte inferior del monitor, acompañado por una secuencia de pitidos chirriantes en el altavoz de PC que imitaban una sirena. Nada de ocultarse entre sectores del disco o inyectar ficheros DLL en la RAM: Ambulance quería que lo vieras, que lo escucharas, que supieras que había estado allí. Era absurdo, teatral y completamente inútil en términos de daño real. Pero en eso residía su encanto: en su voluntad de espectáculo, en su deseo de ser recordado no por lo que rompía, sino por lo que gritaba.
Hoy, los virus son silenciosos, asépticos y anónimos. Se esconden en macros de Excel y puertas traseras sin pantalla. Su fin es monetario, su forma, invisible. El malware ya no quiere ser visto: quiere ser ignorado, desapercibido, eficaz. La estética se sacrificó en el altar de la monetización. El caos ya no necesita llamar la atención; solo necesita una transferencia bancaria en bitcoins.
Pero hay algo romántico en aquellos tiempos primitivos, cuando el desorden digital venía acompañado de fuegos artificiales y versos melancólicos. Cuando el mal se tomaba la molestia de tener un estilo. Y aunque entonces odiáramos ver nuestra pantalla derretirse por culpa de un joven con talento y pocas reglas, hoy, en el fondo, echamos de menos esa estética del caos.
El día de 1973 en que un ordenador duplicó las facturas de la luz

En los años setenta del siglo pasado, la compañía estadounidense Burroughs Corporation saca al mercado un nuevo modelo de su serie de potentes mainframes, el B6700. Burroughs buscaba resolver su tardía entrada en el mercado —a principios de los sesenta— con la estrategia de un diseño completamente diferente, basado en las más avanzadas ideas computacionales disponibles en aquel tiempo. Los equipos corrían el sistema operativo propio MCP (Master Control Program), eran multitarea y sólo soportaban lenguajes de alto nivel, como ALGOL o COBOL, dejando totalmente de lado el ensamblador que tan de moda estaba entonces.
En marzo de 1973, varios operarios de la empresa eléctrica neoyorquina Consolidated Edison estaban trabajando en el departamento de facturación. Su cometido consistía en preparar y dar el visto bueno a las facturas que, por la noche, el ordenador generaba automáticamente; nada menos que entre 20.000 y 30.000 facturas por noche que, de manera autónoma, se enviaban a una cinta magnética de respaldo conectada a la impresora para, una vez almacenadas, imprimirse continuamente, una tras otra.
Una característica particular de MCP consistía en que reiniciaba automáticamente ciertas unidades del sistema después de un fallo de las mismas. Pues esa noche en cuestión, un problema con el suministro del papel reinició el sistema de impresión, haciendo que se cayeran también otros equipos anexos.

Sólo cuatro personas estaban de turno esa noche, y todos rezaron para que los sistemas tumbados se recuperaran rápidamente y sin problemas. Los computadores volvieron a funcionar de nuevo, continuando su trabajo de manera inmediata. Pero nadie se percató de que la impresora de facturas había comenzado de nuevo desde el principio, leyendo los documentos de la cinta mecánica e imprimiendo otra vez todos los ya generados hasta el momento.
Evidentemente, los clientes sí se dieron cuenta del error y, al día siguiente, muchos comenzaron a llamar a la empresa y, también, a las radios y a los periódicos para informar de que habían recibido las facturas duplicadas. La compañía recibió incluso un aviso de amenaza de bomba en el centro unas semanas después.
La culpa de lo sucedido, como suele ser habitual, recayó sobre los empleados que aquella noche estaban de guardia. La compañía les obligó a realizar un curso del sistema MCP y otro de mantenimiento de los mainframes de Burroughs. Fue algo que no debió ocurrir y que, de hecho, no volvería a ocurrir, al menos en Consolidated Edison.
Escrito en la categoría Cacharros antiguos, Historias, Mundo retro |
Etiquetas: avería, B6700, Burroughs, factura, historia |
El profesor que pirateó la señal de televisión polaca con un ZX Spectrum y un transmisor casero

En los años ochenta del siglo pasado, la Perestroika de Mijaíl Gorbachov amenazaba con la disolución de la Unión Soviética, tal y como la conocíamos, con el objetivo de reformar y reorganizar el sistema socialista. Las repúblicas soviéticas y países afines vivían una situación muy delicada, entre ellos Polonia, y se llenaban de grupúsculos, sindicatos y asociaciones disidentes. El grupo polaco que mejor representaba aquel descontento con el gobierno era Solidarność (Solidaridad), una federación sindical que llegó a sumar nueve millones de miembros alrededor de todo el país, aprovechando la debilidad de los líderes impuestos por el Partido Comunista.
El 13 de diciembre de 1981, el presidente del gobierno polaco, el Mariscal Wojciech Jaruzelski, declaró la ley marcial y encarceló a la mayoría de los dirigentes de Solidarność. Sin embargo, sus miembros de base no abandonaron la lucha, impulsando acciones de protesta, como la creación de emisoras de radio clandestinas e ilegales para emitir al país sus mensajes subversivos. Tras varias semanas, aquellas maniobras no les parecieron suficientes, y decidieron proponer la opción de jaquear una señal de televisión en horario de máxima audiencia, algo que elevaría su mensaje a la categoría de planetario.
Aquella acción de rebelión que podría parecer una utopía fue llevada a cabo gracias a los conocimientos de Eugeniusz Pazderski, un profesor de la Universidad de Toruń —ciudad al norte del país— y responsable del observatorio de radioastronomía local.

Pazderski trabajaba en lo que se conoce como interferometría de muy larga base, o interferometría de base ancha (VLBI, siglas en inglés de Very Long Baseline Interferometry), algo que consiste en la observación de uno o varios objetos celestes con la ayuda de un gran número de radiotelescopios ubicados en distintas partes de nuestro planeta. En aquella época en la que el GPS era prácticamente desconocido para el común de la sociedad civil, los relojes atómicos de los distintos radiotelescopios habían de sincronizarse haciendo uso de la señal de televisión: modificando sustancialmente un receptor para extraer la señal de cada cuadro o fotograma, se podía medir la cantidad de microsegundos trascurridos entre cada golde de reloj atómico y la señal de fotograma más cercana, pudiendo sincronizar así el resto de dispositivos a lo largo del continente europeo.
Aquella práctica llevó a Pazderski a caer en la cuenta de que, básicamente, habían expuesto la señal pública de sincronización televisiva y, si se podían utilizar las frecuencias (también públicas) de radio para emitir de manera clandestina, ¿por qué no hacer lo propio con las frecuencias de televisión? En aquellos momentos acababa de enterarse de las transmisiones de Solidarność y decidió echar una mano técnica.
Por lo tanto, Eugeniusz Pazderski se alió con los miembros sindicales. Él se daba cuenta de que no podría ser capaz de transmitir por una frecuencia propia, porque habría necesitado mucha potencia, además de una audiencia en dicha frecuencia, algo difícil de conseguir. Lo ideal era, pues, utilizar la frecuencia ya existente de los programas oficiales, asegurándose así un gran número de espectadores en horarios clave y, asimismo, sin ser necesaria una gran potencia de emisión, pues la idea consistía en incluir un mensaje superpuesto en pantalla a la emisión legal. Este mensaje no podría ser una señal compleja, sino unos cuantos píxeles de caracteres de texto a intervalos de tiempo calculados para encajarlos con la sincronización televisiva.

Pazderski trabajó durante varias noches en el observatorio (cuando no había nadie más en el edificio) en un transmisor que consistía en un generador de una señal portadora de 50 MHz (la frecuencia de la televisión pública polaca) y un amplificador multietapa clase D. Para la generación del texto sobreimpreso, utilizó un ZX Spectrum de Sinclair que él mismo había adquirido en Holanda en un viaje de trabajo y en el que había invertido todos sus ahorros. Mediante una serie de modificaciones, consiguió unir la salida de vídeo del microordenador al trasmisor de televisión. Tuvo serios problemas con la alimentación de todos los componentes y con su refrigeración, pero una tarde de septiembre, Pazderski consiguió ver dos mensajes en su propio televisor que rezaban (en polaco): “Solidarność Toruń: Boicotear las elecciones es nuestro deber” y “Solidarność Torun: Ya está bien de subidas de precio, mentiras, represión”.
El 14 de septiembre de 1985, los ciudadanos de Toruń encendieron su aparato televisor para ver una serie de moda cuando, de pronto, las palabras blancas superpuestas en sus imágenes comenzaron a tapar la trama de fondo. Aquello formó un buen revuelo entre la población, pero es que doce días después, los mismos lemas se pudieron ver superpuestos en el informativo vespertino del gobierno. ¡La acción revolucionaria había sido todo un éxito!
En el siguiente vídeo podemos ver imágenes de aquellos momentos.
Pazderski fue descubierto y detenido, pasando cuarenta horas bajo arresto. De vez en cuando le llamaban para interrogarle, pero no consiguieron sacar nada en claro y, al final, fue puesto en libertad. Sus colegas del observatorio también fueron arrestados y, poco a poco, liberados. Cuando salieron, comenzaron a diseñar un prototipo para poder producir en masa un nuevo transmisor que cualquiera pudiera utilizar, con mucha más potencia y sintonizable, aunque poco tiempo después abandonaron el proyecto.
Y esa fue la historia de uno de los primeros jaqueos informáticos con motivaciones políticas, con los instrumentos tecnológicos que tenían a mano, mucha creatividad, ciencia y bastante paciencia. Todo un logro de carácter retro.
Escrito en la categoría Historias, Mundo retro |
Etiquetas: disidencia, eugeniusz pazderski, perestroika, pirateo, polonia, solidarność, televisión, Toruń, zx spectrum |